さくらのレンタルサーバは、PHP(ピーエイチピー)に見つかった2件の重大な脆弱性への対応をすでに終えています。さくらインターネットは、コントロールパネルで選べるすべてのPHPに修正を当てたとして、契約者が急いでやる作業はないと案内しています。
一方、検索候補に並ぶ「さくらのレンタルサーバ 不正アクセス」は、8月に公表された別の事件です。さくらの調査では、今回のPHPの脆弱性を悪用した不正アクセスや情報漏えいの被害は、10月23日17時の時点で報告されていません。
2026年10月23日17時30分追記のさくらインターネット公式発表と、サポート情報のお知らせ(10月22日更新)を、24日未明に確認しました。
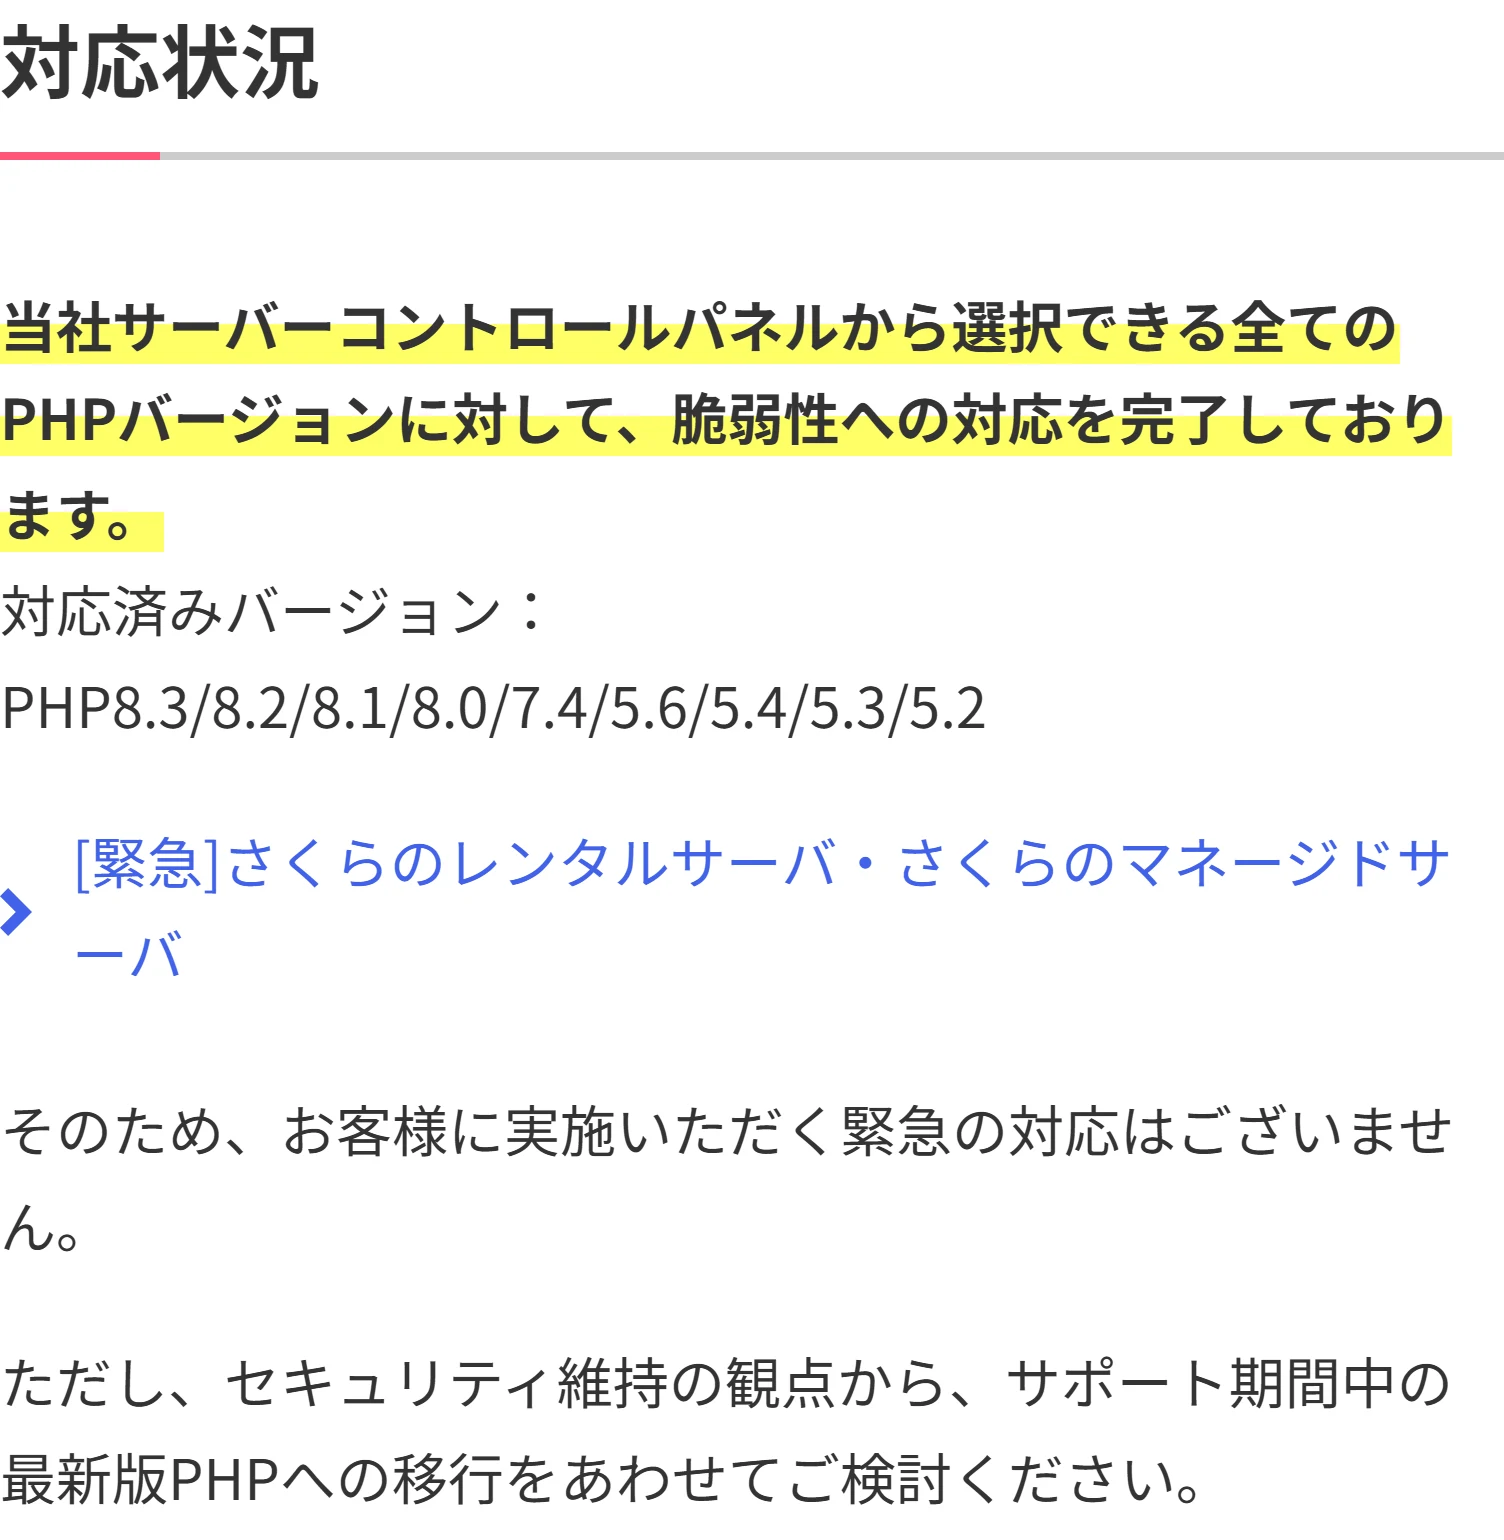
対応済みのPHPバージョン
今回の脆弱性は、PHP公式が10月21日に修正版を出した2件です。条件がそろうと、認証なしで外からサーバー上のプログラムを動かされるおそれがあります。共用のレンタルサーバーでは、PHP本体を直せるのはサーバー会社だけです。
さくらのサポート情報によると、修正を当てたのはPHP 8.3、8.2、8.1、8.0、7.4、5.6、5.4、5.3、5.2の9つです。開発元のサポートが終わった古いバージョンにも修正を当てています。一覧の見出しは「コントロールパネルから選択できる全てのPHPバージョン」なので、さくらで選べる最新は8.3ということになります。
さくらは修正版が出る前の21日22時30分から、会員関連の機能など一部を予防的に止める緊急メンテナンスに入りました。ウェブメールは22日13時45分に対応を終え、23日の追記では、この件の緊急メンテナンスはすべて終了したとしています。
同じ対応は、さくらのマネージドサーバと、レンタルサーバのリセール向けサービスにも当てられています。さくらのVPS(ブイピーエス)は、サービスを提供する仕組みにPHPを使っていないため影響はないとしています。
8月の不正アクセスとの違い
「PHPの件で、さくらがまた不正アクセスを受けた」とは言えません。8月の件は、2026年8月9日にレンタルサーバのメンテナンス用サーバーで異常が見つかったのが始まりです。
9月10日の第三報によると、一部のサーバーに不正アクセスとマルウェアの設置があり、第三者に見られたり取られたりした可能性があるのは951アカウントです。8月17日の公表時は583アカウントでしたが、追加の調査で368アカウント増えました。
これとは別に、契約情報を管理する販売管理システムにも、2023年4月から2026年3月までの間に不正アクセスがありました。会員情報1,360,563アカウント分が閲覧・取得された可能性があるとしています。ただし、データが外へ持ち出されたことを裏付ける明確な事実や、情報の不正利用などの二次被害は確認されていません。さくらはクレジットカード情報を持っておらず、カード番号が漏れるおそれはないとしています。
読者
PHPの件と8月の件、うちのサイトはどちらを気にすればいい?
 おかあさん
PHPはさくらが修正済みです。8月の件は、さくらから個別のメールが届いたかどうかが分かれ目になります。
8月の件の影響は、さくらを使う団体の発表にも続いています。セーファーインターネット協会は10月2日、同協会が「さくらのレンタルサーバ」に保存していた氏名やメールアドレス、問い合わせの内容などが閲覧・取得された可能性があると公表しました。実際に見られたり取られたりしたことは確認されていないとしています。
契約者が確かめる3つ
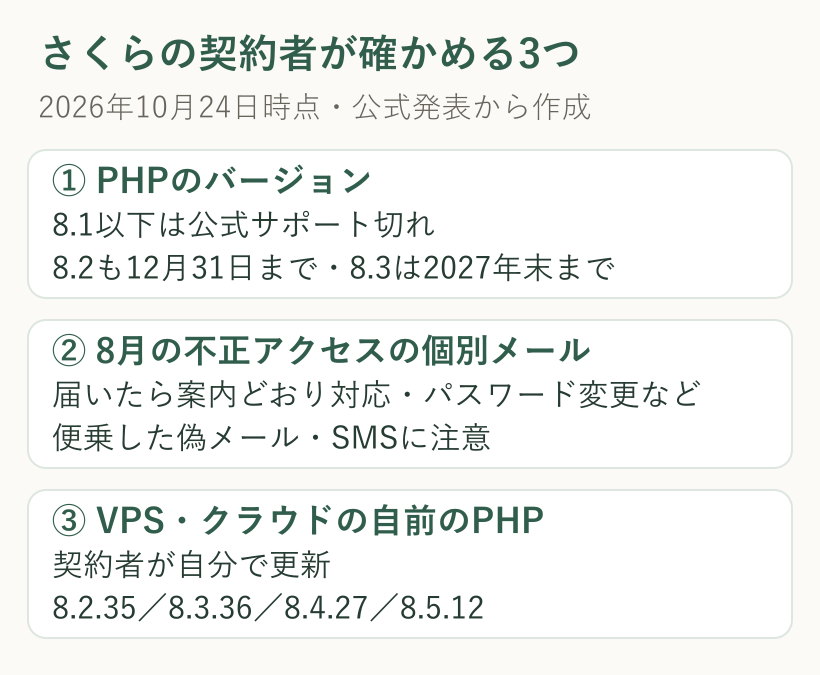
1つ目はPHPのバージョンです。さくらが修正を当てた9つのうち、PHP公式のサポートが続いているのは8.3と8.2だけです。さくらは、サポートを終えたPHPには「今回の脆弱性に限らず、今後新たな脆弱性が発見される可能性があります」として、サポート中の最新版へ移すよう勧めています。
ただし8.2も、公式のサポートは2026年12月31日までで、あと2か月ほどです。8.3は2027年12月31日まで続きます。8.1以下から移すなら、サポートが1年長く残る8.3を選ぶと、次に切り替えるまでの余裕が1年延びます。WordPress(ワードプレス)なら、管理画面の「ツール」→「サイトヘルス」→「情報」→「サーバー」で、いまのPHPのバージョンを確かめられます。
切り替えは、サーバーコントロールパネルの「スクリプト設定」→「言語バージョン設定」です。さくらのヘルプは、変更後にサイトの表示や投稿を確かめ、不具合があれば元のバージョンを選び直せば戻せると案内しています。
2つ目は8月の件のメールです。さくらは影響を受けた可能性がある契約者に、メールなどで個別に案内しています。届いていれば、案内の内容を確かめて、パスワードの変更など求められた対応をしてください。登録情報の不備などで個別に案内できない人には、9月10日の公表をもって知らせに代えるとしています。さくらは、この件に便乗した偽のメールや電話、SMS(ショートメッセージ)にも注意するよう呼びかけています。
3つ目は、VPSやクラウドの中で自分でPHPを入れている場合です。そこはさくらが直す範囲ではないので、修正版の8.2.35、8.3.36、8.4.27、8.5.12への更新は契約者自身の作業です。
さくらは、新しい情報で追加の対応が必要になれば、緊急メンテナンスや一部機能の制限をすることがあるとしています。その予定は「メンテナンス・障害情報」に載ります。
Googleで「おかあさんのおうち」の新着を優先表示する
災害・道路・住まいの新しい記事がGoogleのトップニュースに出やすくなります。ボタン1回で登録できます。
コメント