情報漏えいの通知が来たら、公式アプリや登録済みのブックマークから発表を確認し、漏れた情報の項目に合わせて対応します。パスワードの使い回しがある場合は別のサービスも変更し、カードや送金の被害が疑われる場合は発行会社・金融機関への連絡を急ぎます。
2026年10月23日確認。PHP(ピーエイチピー)の脆弱性をきっかけに、サイトを持たない人の通知後の対応を整理します。警察庁、IPA(アイピーエー、情報処理推進機構)などの資料に基づきます。欠陥の公表と、自分の情報の漏えい確認は別です。
通知が本物か確かめる
「個人情報が漏れました」というメールが届いても、本文のボタンからパスワードを入れ直すのは待ってください。急いで操作させる通知ほど、普段の入口から同じ案内を確かめます。
警察庁のフィッシング対策は、メールやSMS(エスエムエス、ショートメッセージ)のリンクから安易に接続せず、公式アプリや事前に登録したブックマークを使う方法を案内しています。見た目が正規サイトに似ていても、それだけでは判断できません。
- 普段使う公式アプリ、または以前に登録した公式サイトを開く。
- お知らせの掲載日、対象サービス、対象期間を通知と照合する。
- 自分が対象かを確認する。全利用者、特定期間の登録者など条件を読む。
- 漏れた項目と「確認済み」「可能性」「調査中」の区別を控える。
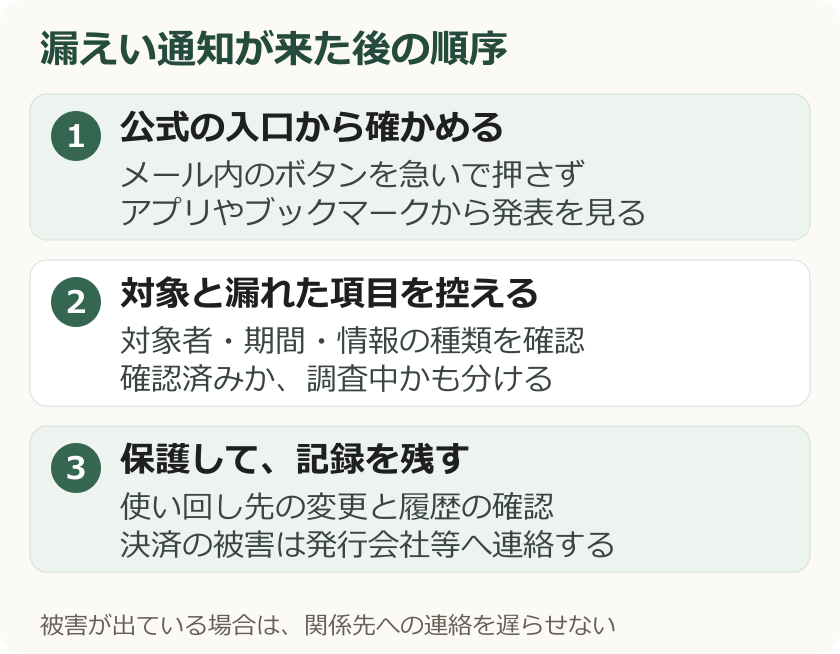
メールが届いたことだけでは、本物の通知とも、漏えいの確定とも言えません。公式発表を見つけられない場合は、通知文中の連絡先をそのまま使わず、公式サイトに掲載された窓口へ確認します。

漏れた項目で対応を分ける
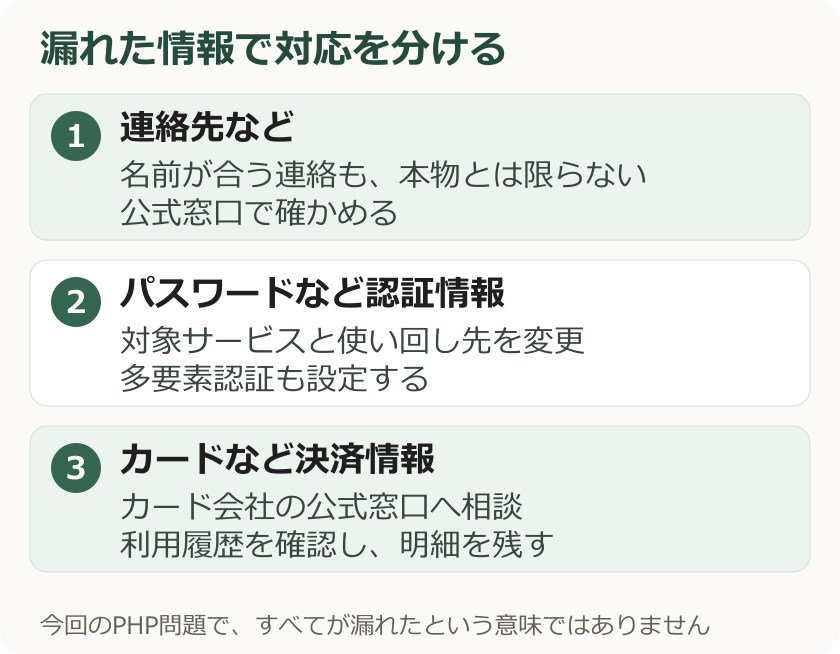
同じ「情報漏えい」でも、登録メールだけの場合と、パスワードやカード情報を含む場合では、先にすることが違います。下の表は、本人が情報を整理するための目安です。対象サービスから個別の指示が出ていれば併せて確認します。
| 通知に書かれた情報 | 最初にすること |
|---|---|
| 氏名・メール・電話・住所 | なりすまし連絡に備え、公式窓口で真偽を確認 |
| パスワード・認証に使う情報 | 対象サービスと使い回し先の認証情報を変更 |
| カード番号など決済情報 | カード会社の公式窓口で停止・再発行等を相談 |
| 漏れた項目が調査中 | 続報の確認先を控え、使い回し解消と履歴確認を進める |
メールアドレスだけの通知から、カード流出まであったと読み替えないでください。一方、本文に住所や利用歴が合っているからといって、後から届いた連絡が本物とは限りません。通知と同様、普段の公式の入口へ戻って確かめます。
個人情報を「消す」「取り戻す」という名目で追加情報を求める相手には、身分証、カード番号、暗証番号などを送らず、公式窓口へ確認します。確認に必要な範囲を超えて、家族の情報までまとめて渡す必要はありません。
パスワードを変える範囲
個人情報保護委員会の注意喚起は、1つのサービスから漏れた認証情報が、使い回している別サービスへの不正アクセスに使われる危険を説明しています。対象サイトのパスワードを1つ変えても、別のサイトに同じものが残っていれば、その入口は残ります。
- 漏えいの対象サービスを、公式の案内に沿って変更する。
- 同じパスワードを使った別サービスも、それぞれ違うものに変更する。末尾だけ変えるなどの似た規則も避ける。
- メール、買い物、決済など、取り返しや金銭に関わるアカウントの利用状況を確認する。
- 設定できるサービスでは多要素認証を有効にし、知らない端末やログインがあれば公式ヘルプに沿って対処する。
長く複雑で、使い回さないパスワードと多要素認証は、IPAの案内でも推奨されています。当サイトでは、変更対象と変更日を控え、作業が途中のサービスを残さない方法を勧めます。パスワードそのものは、問い合わせメールや公開する記録に書かないでください。
写真の出典
出典:SHVETS production / Pexels・素材7545116。Pexelsライセンス。アイキャッチは同素材を加工。
請求や不正利用を見つけたら
公式アプリで利用履歴を確認し、身に覚えのない支払いや送金があれば、そのサービスやカード会社・金融機関の公式窓口へ連絡します。連絡先はカード裏面や公式アプリなどから調べ、通知メールに載っている番号だけに頼らないでください。
先に控えるのは、日時、金額、明細の表示、注文番号や取引番号です。スクリーンショットも残します。家族の利用や店名表記の違いなども確認しますが、不正利用が疑われる場合は調べ終わるまで連絡を遅らせないでください。
偽サイトに認証情報を入力してしまった場合は、正規サービスで変更し、カード情報を入力した場合はカード会社へ連絡します。警察庁「フィッシング対策」も、被害時のパスワード変更や関係先への連絡を案内しています。実際に被害に遭った場合は、最寄りの警察署またはサイバー事案のオンライン受付にも相談します。補償される条件や申出期限は契約先で異なるため、通知を保存し、公式窓口で確認してください。
修正後も確認を続ける
PHP公式は、2026年10月21日に2件の重大な脆弱性の修正版を公開しました。サーバーの修正は運営側の作業です。ただし、修正の完了は、すでに外へ出た情報の回収や、すべての不正利用の解消を意味するものではありません。
同じように、多要素認証を設定しても、サービス側に保管された情報の流出まで取り消せるわけではありません。更新の完了、自分のアカウントの保護、流出後の確認を分けて考えます。
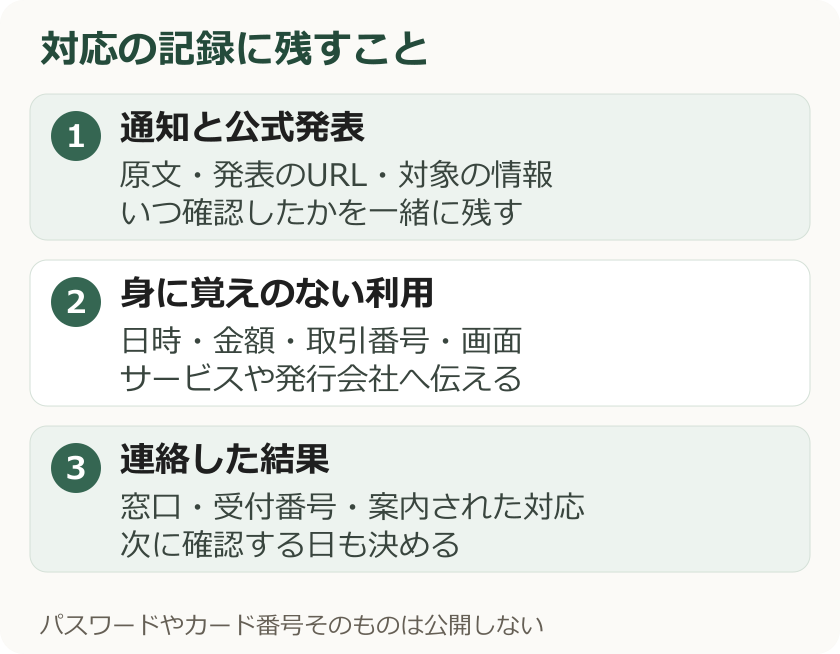
通知の原文、公式発表のURLと確認日、変更したサービス名、窓口の受付番号、次の確認日を1か所に残してください。再開のお知らせが出た後も、自分が対象だったか、追加の項目が判明したかは続報で確認します。
この記事はPHPの欠陥による特定サービスの流出を認定するものではありません。通知の確認と対応表は、警察庁・IPA・個人情報保護委員会の資料を基に当サイトが一般利用者向けに整理しました。
Googleで「おかあさんのおうち」の新着を優先表示する
災害・道路・住まいの新しい記事がGoogleのトップニュースに出やすくなります。ボタン1回で登録できます。
コメント