ホームページを運営していなくても、PHP(ピーエイチピー)の脆弱性は、普段使う通販・予約・会員サービスを通じて自分の情報や手続きに関わります。まず確認するのは、そのサービスの公式案内と、自分の注文・予約・ログインの記録です。
2026年10月23日確認。ここではサイトを「使う人」の備えを整理します。PHPの欠陥公表だけで、自分の情報が漏れた、スマホが感染したと決まるわけではありません。
サイトを持たない人の影響
「PHPは作る人の話だから、自分には関係ない」とは限りません。会員登録で渡した氏名や住所、問い合わせの内容は、サービス側の設備に保管されます。自分がサーバーを持っていなくても、その設備が侵害されたときは預けた情報が影響を受ける側になります。
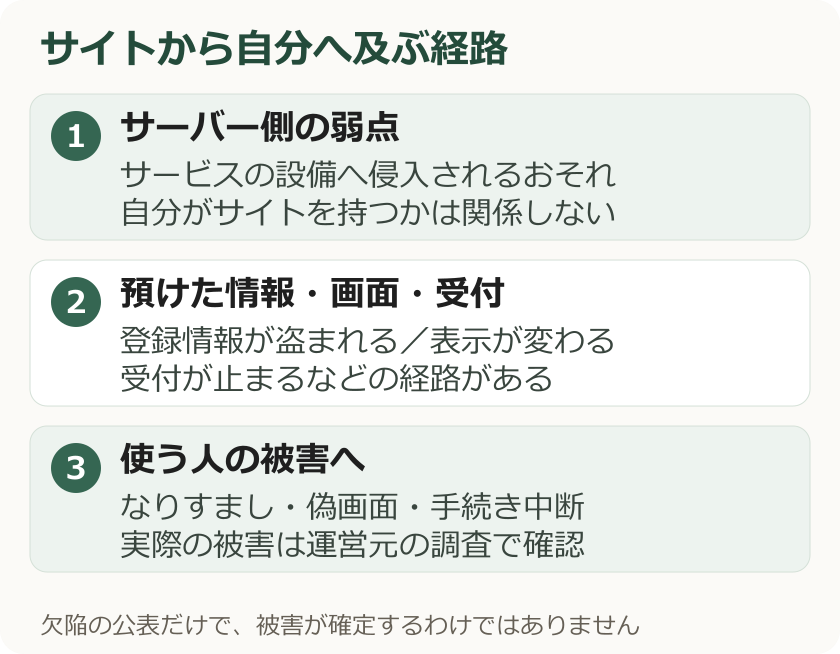
想定する経路は3つです。情報を盗まれる、表示を変えられる、サービスが止まる。ただし、これらは欠陥が悪用された場合などに起こりうる結果で、すべてのPHPサイトで同じ被害が発生するという意味ではありません。
| 起こりうること | 使う人が困る場面 |
|---|---|
| 保管情報の流出 | 登録した連絡先などを、第三者に知られる |
| ページの改ざん | 偽の入力画面や別サイトへ誘導される |
| 停止・受付の中断 | 注文や予約が完了したか分からなくなる |
この表は一般的なリスクの整理です。どの情報を保存していたか、実際に読み出されたかは、サービスごとの調査結果で判断します。PHPを使っているという理由だけで、カード番号まで漏れたとは言えません。
今回の欠陥の範囲
PHP公式の10月21日の発表は、外部からの要求を処理するPHPで、ログインしていない相手にプログラムを実行されるおそれがある2件の欠陥を説明しています。CVE(シーブイイー)という識別番号が付き、今回はCVE-2026-109618とCVE-2026-109619です。
修正版は8.5.12、8.4.27、8.3.36、8.2.35。更新を行うのは、対象のサーバーやシステムを管理する側です。サイトを閲覧するだけの人が、スマホにPHPを入れたり、画面に出た「修復ソフト」を購入したりする必要はありません。
IPA(アイピーエー、情報処理推進機構)も10月22日の注意喚起で対策を案内しています。一方、利用者の端末の更新は、ブラウザなど別の弱点を減らすための対策です。自分の端末を更新しても、相手のサーバーのPHPは更新されません。

今日できる予防
普段からできるのは、被害が別のサービスへ広がりにくい使い方にすることです。IPAの不正ログイン対策では、長く複雑なパスワード、サービス間での使い回しの解消、多要素認証の設定を案内しています。
- サービスごとに異なるパスワードへ分ける。特にメール、買い物、決済のアカウントを同じものにしない。
- 利用できるサービスでは多要素認証を設定する。復旧方法も公式ヘルプで確認しておく。
- 端末の基本ソフト、ブラウザ、アプリを更新し、自動更新の状態も確認する。
- 公式サイトをブックマークし、案内メールからログインしなくても確認できる入口を用意する。
- 注文番号、予約番号、受付メールを残す。停止中に同じ内容を何度も送信しない。
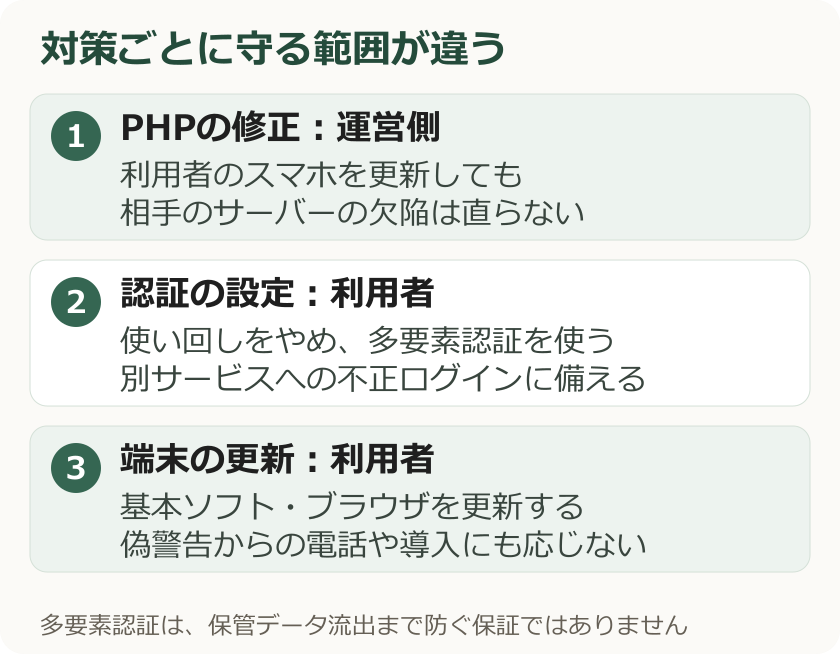
多要素認証は、盗まれたパスワードだけでログインされるリスクを下げる備えです。サービスの保管データそのものを盗む攻撃まで防げる保証ではありません。自分の設定と、運営者の修正・調査は両方必要になります。
写真の出典
出典:Polina Tankilevitch / Pexels・素材6700303。Pexelsライセンス。アイキャッチは同素材を加工。
異変が起きたとき
予約画面が止まった、見慣れない警告が出た、漏えいのお知らせが来た。この3つは対処の入口が違います。状況が分かる画面と日時を控え、次のように切り分けます。
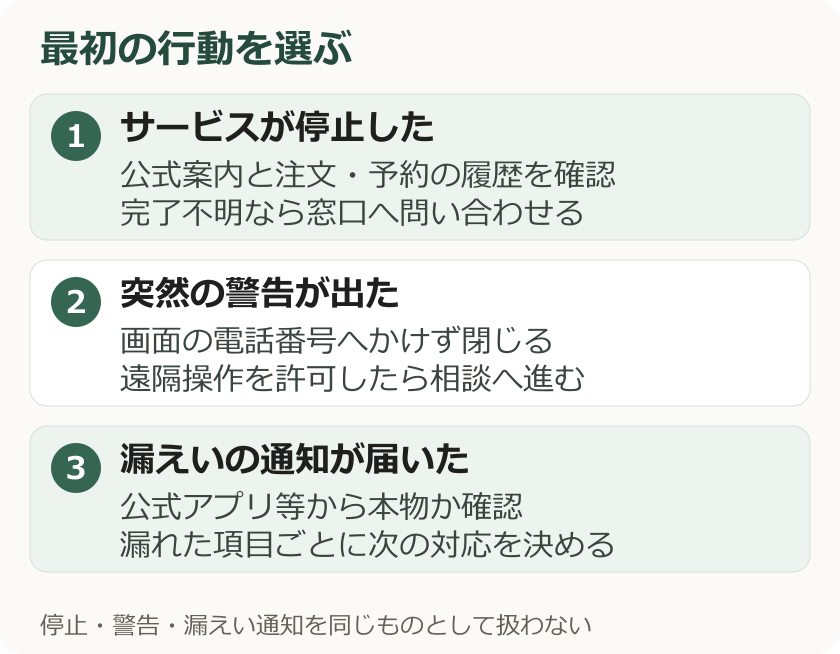
停止したときは、公式のお知らせと受付履歴を確認します。完了が不明なら、注文番号などを添えて窓口へ問い合わせます。これは二重注文を避けるための手順であり、停止の原因が情報漏えいだと判断するものではありません。
警察庁のサポート詐欺対策は、突然の警告で電話やソフトの導入を求める手口を紹介しています。警告内の電話番号へ連絡せず、ブラウザを閉じます。閉じられなければ公式案内に沿って終了操作を行い、警告が表示されたことだけで感染確定とは考えません。
すでに遠隔操作を許可した場合は、表示を閉じるだけでは対処が終わりません。通信を切り、操作を許可した内容を記録して、端末の相談窓口や勤務先の管理者へ連絡します。会社の端末は自己判断で初期化せず、管理者の指示を受けてください。

通知が来たら次の確認へ
漏えいの通知が届いたら、メールのリンクではなく、普段の公式アプリや登録済みのブックマークから発表を開きます。対象期間、対象者、漏れた項目、求められている操作を照合してください。
氏名・メールだけなのか、パスワードや決済情報も含むのかで、することが変わります。PHPの修正が終わっていても、すでに流出した情報が回収されたとは限りません。通知後は自分の情報と利用記録の確認を続けます。
このページの確認表は、公式資料を基に当サイトが一般利用者向けに整理したものです。特定のサービスで今回のPHP脆弱性による漏えいが起きたと確認した記事ではありません。
Googleで「おかあさんのおうち」の新着を優先表示する
災害・道路・住まいの新しい記事がGoogleのトップニュースに出やすくなります。ボタン1回で登録できます。
コメント