PHP(ピーエイチピー)の脆弱性を狙う攻撃者は、すでに動いています。AWS(エーダブリューエス)の公表では10月17日から悪用の試みが観測され、Cloudflare(クラウドフレア)も顧客を狙う攻撃通信と防御を回避しようとする動きを報告しています。
2026年10月23日午前までに確認した各社の公表資料に基づきます。攻撃の試行、侵入成功、想定される被害を区別し、未確認の国内被害や犯人を断定しません。
17日から攻撃の試み
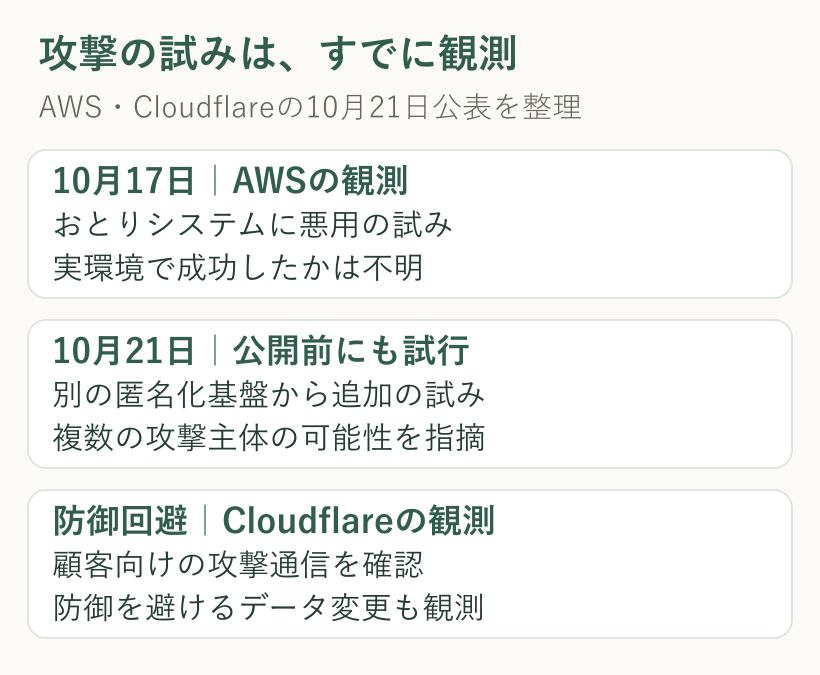
AWSの脅威分析部門の21日付報告によると、攻撃を観測するおとりシステムMadPot(マッドポット)で、10月17日のPHP2Shell(ピーエイチピーツーシェル)の悪用の試みを確認しました。脆弱性の詳細公表より前の活動です。
AWSは匿名化サービスに関係する通信元などを踏まえ、攻撃者による活動を示唆するとしています。ただし、公開前に情報をどう入手したかは分かっていません。匿名の通信だから特定の国や集団の犯行だと決める根拠にもなりません。

防御を避けようとする動き
AWSは21日にも別の匿名化基盤から試行を確認し、通信内容などの違いから複数の攻撃主体の可能性を指摘しています。ただし、これらが実際のシステムで成功したかは不明という説明です。
Cloudflareの21日付報告では、顧客を狙った攻撃通信に加え、攻撃に使うデータを変更して防御を回避しようとする動きも観測したとしています。同社は防御機能を提供していても、PHP側の修正適用が必要だと案内しています。
この2社の報告から言えるのは、ハッカーによる活動が単なる将来の想像にとどまらず、観測の対象になっていることです。一方、公開された検証コードの数や防御側が検知した通信の数を、そのまま被害企業の数に置き換えることはできません。
写真の出典
Pexels / Pixabay。無料ライセンスの写真を使用。

侵入成功は別に確かめる
PHP財団は21日付の経緯説明で、詳細公表時点では、出回っていた検証コードの中に機能する攻撃コードを確認できなかったとしています。これは、財団がその時点で検証したコードについての説明です。
AWSの「試みを観測した」という報告と、財団の「機能するコードを確認できなかった」という説明は、対象も確かめた範囲も違います。両者を並べずに「攻撃は一切ない」「侵入被害が確定した」とどちらかへ飛躍すると、対応を誤ります。
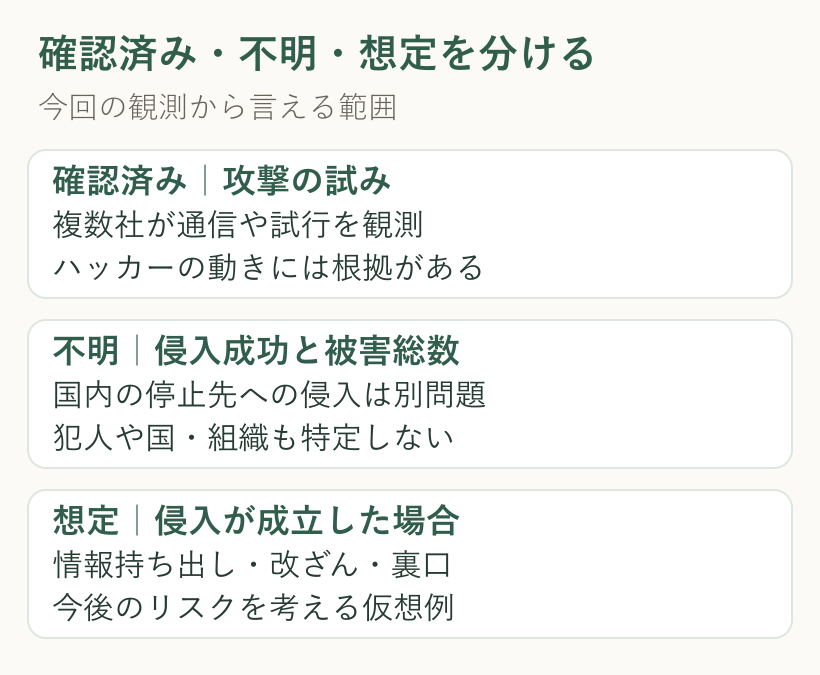
今後を想定した注意点
ここからは、公表された脆弱性の性質を基に当サイトが考えた仮想例です。今回の被害事実の報告ではありません。もし侵入と不正なプログラム実行が成立し、その実行権限でデータへ届くなら、顧客情報の持ち出し、ページの改ざん、再侵入のための裏口が問題になります。
修正後に画面が正常でも、それだけで修正前の侵入まで否定できるわけではありません。逆に、すべての未修正サイトで同じ被害が起きると決まっているわけでもありません。実行方式、設定、権限、保存する情報によって結果は変わります。
読者
「修正版が出たから、もう攻撃する人は来ない」と考えてよい?
 おかあさん
修正版の公開後も、未適用の環境は残り得ます。適用状況の確認と、過去の不審な動きの確認を進めます。
運営者が今確かめること
PHP公式の修正版は8.2.35、8.3.36、8.4.27、8.5.12です。脆弱性の識別番号はCVE(シーブイイー)-2026-109618とCVE(シーブイイー)-2026-109619。ベンダーが旧版へ修正を移植する場合もあるため、番号の見た目だけでなく、この2件に対処済みかを契約先に確認します。
保守担当者には、修正が実際に稼働中の環境へ反映されたか、ログを保全したか、不審なファイル変更やプロセス実行がないかを確認します。AWSは調査を少なくとも17日から始めるよう勧めています。履歴の保存期間が短い環境は、調査前に必要なログが消えないよう扱う必要があります。
WordPress(ワードプレス)本体やプラグインだけを更新しても、PHP本体の修正適用を確認したことにはなりません。利用者にとっては、運営元の正式な再開案内と個人情報に関する告知が確認先になります。

Googleで「おかあさんのおうち」の新着を優先表示する
災害・道路・住まいの新しい記事がGoogleのトップニュースに出やすくなります。ボタン1回で登録できます。
コメント