ウェブサイトのプログラムに、外部サービスを操作するための秘密のAPI(エーピーアイ)キーが残り、閲覧者にも見える状態になっていました。スタンフォード大などの研究は、調査時に有効だった1,748件の認証情報を確認しています。
2026年10月24日確認。論文の初版公開は3月12日、最新の第3版は9月14日です。今日一斉に起きた流出事件を伝える記事ではありません。
APIキーとは何か
APIは、ソフト同士が機能やデータをやり取りするための窓口です。APIキーは、その窓口を利用するアプリなどを識別する文字列。外部サービスの操作や課金につながる秘密のキーは、他人に渡してはいけない合鍵のような役割を持ちます。
例えば、サイトの運営者が外部のサービスを使ってメールを送ったり、文章を生成したりするときに使います。利用者がログイン画面で入力するパスワードとは別のもので、今回の1,748件は利用者1,748人分のパスワードという意味ではありません。
問題になるのは、本来サーバー側で管理する秘密を、閲覧者に配るプログラムへ入れてしまうことです。鍵に与えた権限によっては、第三者の利用分が運営者に請求されたり、保管データへの不正アクセスにつながったりします。Google Cloud(グーグルクラウド)も、公開による予期しない課金やデータアクセスの危険を公式に説明しています。
画像の補足・出典
イメージ写真。写真:Polina Tankilevitch(ポリーナ・タンキレヴィッチ)/Pexels・素材6700303。Pexelsライセンス。アイキャッチは同素材の切り抜き・文字合成。
研究で見つかった数
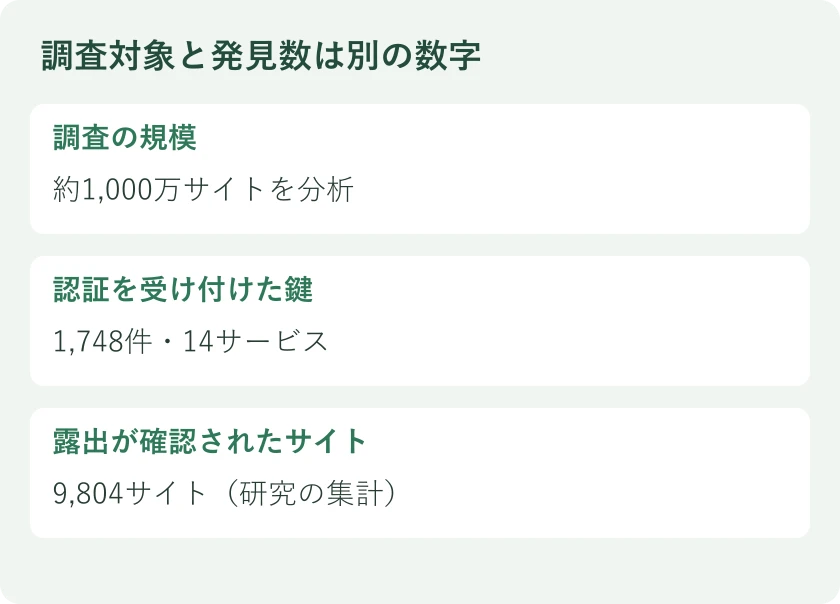
スタンフォード大学、カリフォルニア大学デービス校、デルフト工科大学の研究者らによる論文は、約1,000万のウェブサイトを分析しました。基になったのは2025年9月の収集データで、サイトが読み込むプログラムや通信情報なども対象です。
| 論文の集計 | 確認された内容 |
|---|---|
| 分析の規模 | 約1,000万サイト |
| 有効性を確認した認証情報 | 1,748件 |
| 対象の外部サービス | 14サービス |
| 露出が見つかったサイト | 9,804サイト |
単に「鍵らしい長い文字列」を数えたのではなく、研究側はサービスが認証を受け付けるかを検証しています。ただし、認証を受け付けたことは、無制限に操作できることや、すでに不正利用されたことまで示すものではありません。
「1,000万サイトすべてで秘密の鍵が漏れた」という話ではありません。調べた規模、見つかった鍵、掲載されていたサイトは、それぞれ別の数字です。同じ鍵が複数のサイトに出ることもあり、サイト数を被害企業の数と言い換えることもできません。
画像の補足・出典
当サイト作成。研究論文第3版および公式資料を基に整理。2026年10月24日確認。
設定ファイルでも漏れる
研究は、JavaScript(ジャバスクリプト)というブラウザで動くプログラムや、その配信用ファイルに鍵が含まれる例を報告しています。開発時には別の設定に置いた値が、サイトを公開するための変換処理で配信用コードへ埋め込まれてしまうケースです。
「環境変数に入れたから安全」とは限りません。環境変数は設定値を渡す仕組みで、ブラウザへ渡すファイルに値が入れば閲覧者へ届きます。点検する対象は開発中のコードだけでなく、実際に公開したファイルも含みます。
一方で、見えているキーがすべて秘密とは限りません。Firebase(ファイアベース)の公式説明では、Firebaseのサービスだけに利用を制限したキーはプロジェクトの識別に使われ、適切な権限設定などの条件を満たせばコード内に含められます。データへのアクセスは別の権限設定などで守る設計です。
公開用の識別子と、操作を許す秘密のキーを混同しないことが出発点です。自分のアプリで使うキーがどちらなのか、提供元の説明と実際の権限を確認します。「名前がAPIキーだから全部消す」「表示されているから全部安全」のどちらでも判断できません。
使う人への影響
サイトを利用しているだけの人は、運営者のキーを交換できません。このニュースだけで、自分のスマホが感染した、登録情報が必ず盗まれた、すべてのパスワードを変更しなければならないと決まるわけでもありません。
自分が使うサービスから連絡が来た場合は、公式アプリや普段使うブックマークから発表を開きます。対象者、漏れた情報、求められている操作を確認し、身に覚えのないログインや決済の記録があれば、そのサービスへ問い合わせる形です。
情報漏えいの通知では、研究全体の結果と、自分が使うサービスの調査結果を分けて確認してください。
運営者が直す順番
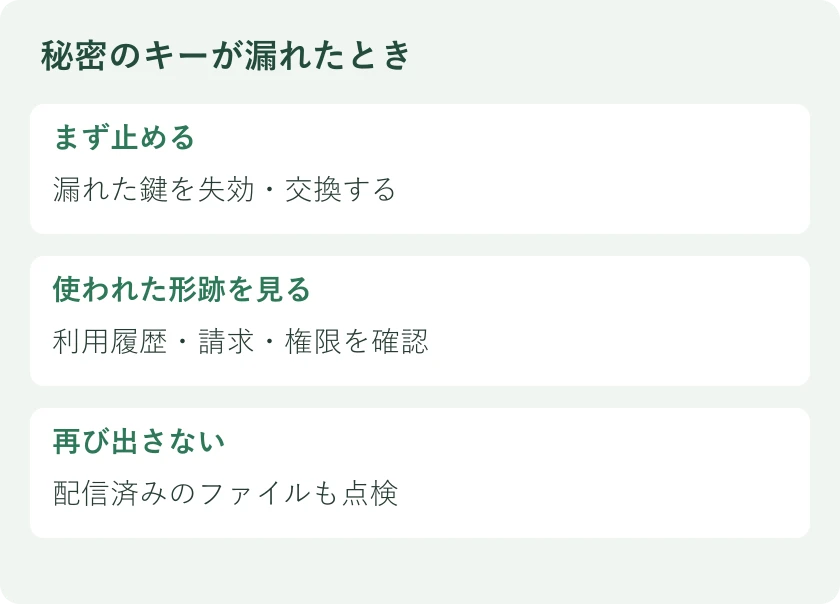
秘密のキーを公開してしまったときは、ファイルの文字を消すだけで終えないことです。GitHub(ギットハブ)の公式手順も、パスワードやトークンなどの秘密は、まず失効(使えない状態にすること)や交換を行うよう案内しています。コピーされた古いキーが有効なままなら、画面から消した後も使われるおそれがあります。
画像の補足・出典
当サイト作成。研究論文第3版および公式資料を基に整理。2026年10月24日確認。
| すること | 確認する対象 |
|---|---|
| 古い鍵を止め、新しい鍵へ切り替える | 提供元の失効・交換手順とアプリの依存関係 |
| 不正利用の有無を調べる | 使用量、請求、操作履歴、付与した権限 |
| 公開物から秘密を取り除く | 配信中のプログラム、設定、過去の公開履歴 |
| 再発を防ぐ | 秘密をサーバー側で扱う設計、権限制限と監視 |
Google Cloudは、クライアント側のコードに秘密のキーを含めず、サーバーが必要な認証情報を付けて要求する構成を案内しています。必要なサービスだけに利用を制限し、使わないキーを残さず、利用状況を監視することも対策に含まれます。
履歴の削除も、鍵の交換とは別の作業です。GitHubは、別の人が保存したコピーや派生したリポジトリまで、自分の削除操作で消せるわけではないと説明しています。公開するファイルを直し、古い鍵の効力も止める。この両方がそろって、漏れた合鍵への対処になります。
\秘密の置き場所と利用制限を確認/
Googleで「おかあさんのおうち」の新着を優先表示する
災害・道路・住まいの新しい記事がGoogleのトップニュースに出やすくなります。ボタン1回で登録できます。
コメント