PHP(ピーエイチピー)の脆弱性について、Patchstack(パッチスタック)はホスティング事業者から悪用報告を受けたと公表しています。ただし、同じページの後の追記では、自社の観測に侵入成功の確かな証拠はまだないと説明しています。
2026年10月22日確認。この記事は「今回の悪用報告」「過去に確認された被害」「条件付きの仮想例」を分けて記載します。国内の予防停止を攻撃被害と扱うものではありません。
悪用報告はどこまで
問題はPHP本体の2件の欠陥で、識別番号はCVE-2026-109618とCVE-2026-109619です。PHP2Shell(ピーエイチピー・ツー・シェル)とも呼ばれ、条件がそろうと、ログインなしの不正なコード実行や、処理中のメモリにある情報の読み取りにつながります。
Patchstackの時系列には、10月21日07:34 UTC(日本時間16:34)に、複数のホスティング事業者から悪用事例の報告があったと記されています。その後、同日13:57 UTC(日本時間22:57)の項目では、自社観測で確認しているのは探りの攻撃であり、侵入成功の確たる証拠はまだないと追記しています。
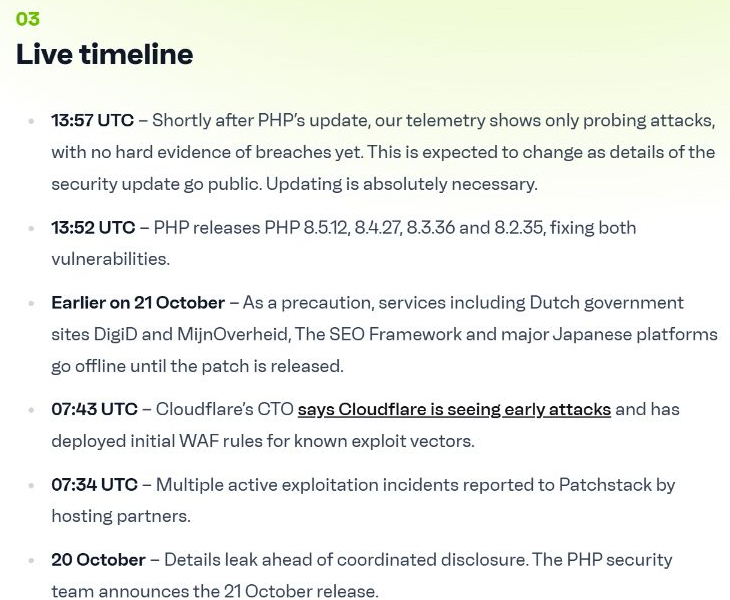
この2つは報告元と確認の範囲が異なります。「悪用の報告がある」は紹介できますが、それだけで「特定のサイトへの侵入が技術的に確認された」と言い換えることはできません。初期の報告が撤回されたと断定する根拠も、この記述にはありません。
PHP財団も、修正版の公開時点で、流通していた実証コードを調べたが機能する攻撃を確認できなかったと説明しています。これは、その時点で財団が調べたコードについての記述です。すべての場所で攻撃がなかったとの証明にはなりません。
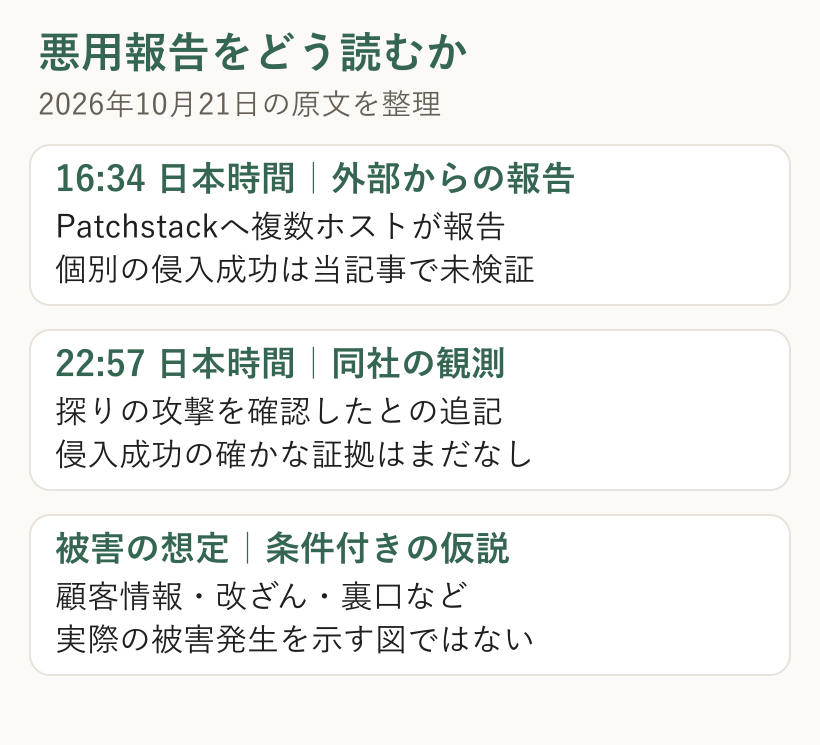
記事として残せる表現は「悪用報告が出ており、実害を警戒する理由はある。ただし個別被害の裏付けは限定的」です。被害組織名、侵入経路を裏付けるログ、被害件数について、今回の原文から当サイトが検証できる資料はありません。

起こりうる被害の例
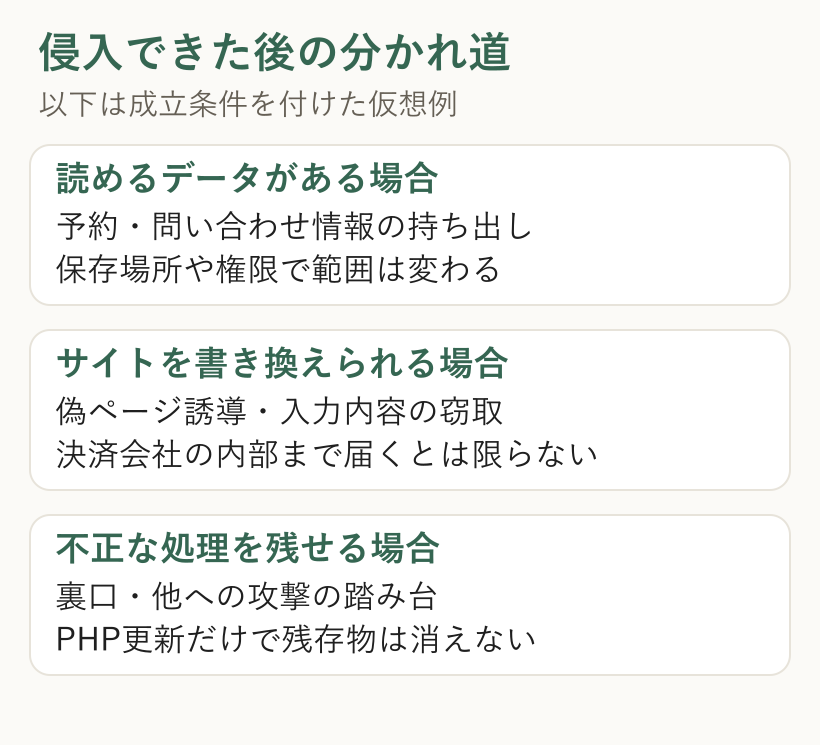
ここからの例は、実在する店の被害報告ではなく、当サイトが構成した仮想例です。今回の研究で示された能力を入口に、侵入先の権限や保存データがそろった場合を考えます。
仮想例①は、予約や問い合わせ情報の持ち出しです。予約サイトが同じサーバーに氏名・連絡先を保存し、侵入後の処理からそのデータや接続情報を読めるなら、外部へ持ち出される筋道があります。別サービスに分離して保存され、アクセス権がなければ、同じようには届きません。
仮想例②は、見た目がいつもどおりのサイトに、不正なリンクや入力内容を盗む処理が加わるケースです。サーバーへの侵入に加えて、ページや配信ファイルを書き換える権限などが必要です。ネットショップのサイトに侵入できたことだけで、決済代行会社に保管されたカード番号まで取得できるとはいえません。
仮想例③は、後から入り直すための裏口を残し、他への攻撃の踏み台にするケースです。不正なプログラムを設置・実行できる権限や通信経路があれば、表のページを大きく壊さずに使われる可能性があります。侵入済みなら、PHPを更新して入口を閉じる作業と、残された不正ファイルを取り除く作業は別です。
Wiz(ウィズ)は研究環境で不正なコードの実行に加え、PHPの処理用メモリを読む実証も公表しています。そこに認証情報などが含まれれば問題になりますが、研究で可能だったことと、現実の利用サイトで持ち出しが起きたことは分けて読む必要があります。研究元の解説で、その範囲を確認できます。
過去に起きた類似事例
今回の被害を断定できなくても、似た種類の欠陥が実害につながった記録はあります。以下は別の年・別の脆弱性の事例で、2026年の2件が悪用された証拠ではありません。
| 過去の事例 | 公表された内容 | 今回との違い |
|---|---|---|
| 2024年・PHPの別の欠陥 | 国内の複数組織で、遠隔操作用の不正ファイルが設置されたと情報処理推進機構が報告 | CVE-2024-4577。今回の2件とは原因・対象条件が異なる |
| 2024年・同じ欠陥の悪用 | ランサムウェアを届ける攻撃活動をインパーバが観測 | 同じ2024年の欠陥を使った別の攻撃。2026年の感染確認ではない |
| 2023年・ファイル転送製品 | ムーブイット・トランスファーのデータベースに外部からアクセスできる欠陥が実際に悪用 | PHP本体の問題ではない。公開サービスの欠陥が入口になる類似例 |
まず、IPA(情報処理推進機構)は2024年7月、PHPの別の脆弱性について、国内の複数組織のウェブサービスへwebshell(ウェブシェル)と呼ぶ不正ファイルが設置されたとの指摘があると公表しました。ウェブシェルは、外から操作するための足場になります。IPAは修正済みでも通信ログなどから被害を確認するよう呼びかけています。
同じ2024年の欠陥では、Imperva(インパーバ)が6月8日以降、TellYouThePass(テルユザパス)というランサムウェアを配布する攻撃活動を検知したと報告しています。これは、業務ファイルが使えなくなり金銭を要求される被害につながる種類の攻撃です。配布の観測を、すべての対象で暗号化に成功したという意味には広げません。
もう1つは、2023年のMOVEit Transfer(ムーブイット・トランスファー)です。英国NHS England(エヌエイチエス・イングランド)の警報は、SQL(エスキューエル)インジェクションというデータベース操作を不正に差し込む攻撃につながる欠陥CVE-2023-34362が実際に悪用されていると伝えています。ログイン認証を通らず、公開されたサービスの不備が入口になり得る点が共通します。NHS Englandの当時の警報が原文です。
ゼロではないの意味
「可能性がゼロではない」は、こうした仕組みや過去の実例から説明できます。ただし、発生確率が高い、すでに日本全体で被害が出ている、という意味にはなりません。今回の仮想例について、信頼できる確率を算出するデータはありません。
私は、今回のように入口を悪用された場合の影響が大きい問題では、被害企業名が公表されるまで対策を待たない方がよいと考えます。根拠になるのは研究で実証された能力と公式の更新勧告であり、被害件数の推測ではありません。
サイトの一時停止や画面のエラーだけで、侵入成功・情報流出・サイバーテロとは判断できません。動機や攻撃者の特定には別の裏付けが必要です。
サイトを持つ人の確認
今回のPHP修正版は8.2.35、8.3.36、8.4.27、8.5.12です。提供元が修正を取り込んだ別のパッケージもあるため、番号の表示だけで断定せず、契約先や保守担当者に今回の2件への修正が適用されたか確認します。PHP公式の更新案内を基準にしてください。
WordPress(ワードプレス)公式は、問題がPHP本体にあり、この問題のためのWordPress更新は必要・予定ともにないと説明しています。記事を投稿できることや、WordPressを最新版にしたことだけでは、PHP側の修正完了を確認したことにはなりません。
サーバー会社には、修正の適用に加え、侵入の兆候の調査が必要かも相談できます。不審な管理者、ファイルの変更、異常な通信などがあれば記録を残し、保守担当者に確認を依頼します。原因を調べずにファイルを消したり、漏えいが確定していない段階で顧客へ断定的な案内を出したりしないよう、事実を順に確かめます。
アイキャッチ:Pexelsのコード画面素材を加工(イメージ)。本文の日本語図解と仮想例は当サイト作成。被害現場の写真ではありません。
Googleで「おかあさんのおうち」の新着を優先表示する
災害・道路・住まいの新しい記事がGoogleのトップニュースに出やすくなります。ボタン1回で登録できます。
コメント