🗨️「php2shell(ピーエイチピーツーシェル)って、世界ではどう扱われているの?」
弱点の番号が発表前に漏れたため、PHP(ピーエイチピー)の開発チームは修正版を1日早めて21日に出しました。Cloudflare(クラウドフレア)は無料の利用者も含めて攻撃を入口で止めるルールを入れ、EU(欧州連合)と英国の機関は「直せないならネットから切り離して」と助言しています。見つけたのはAIを使った調査で、攻撃の試みも出始めています。
[IT・ネット] この記事の要点
2026年10月22日 発表
- PHPで動くサイトやシステムを持つ会社・個人
- レンタルサーバーやクラウドでブログやお店を開いている人
- 海外のサービスも含め、PHPで動くサイトを使う人
各国・各社の動き
時刻は日本時間です。海外の発表は、現地の日付のまま載せています。
| いつ | だれが | 何をしたか |
|---|---|---|
| 20日 | 弱点の番号がネットに漏れる | 発表前に、海外の掲示板「Hacker News(ハッカーニュース)」などに出回った |
| 20日 | EUの機関を守るサイバー対応チーム「サート・イーユー(CERT-EU)」 | 注意喚起を出し、直せないサイトはネットから切り離すよう助言 |
| 21日12時02分 | ネットの通り道を担う米企業Cloudflare(クラウドフレア) | 無料プランを含むすべての利用者に、攻撃を入口で止めるルールを入れた |
| 21日22時ごろ | PHPの開発チーム | 修正版を公開。漏れたため、予定の22日から1日早めた |
| 21日 | 英国と米国の政府機関 | 英国のサイバー対策の機関は直せないならオフラインに、と助言。米国の国家安全保障局も警告を出した(The Next Web) |
| 21日 | 日本政府 | 高市首相がXで修正の準備を呼びかけ、直せないならサイトの一時停止も有効と発信。国家サイバー統括室とIPA(情報処理推進機構)も注意喚起 |
| 21日 | WordPress(ワードプレス) | サイト運営者にPHPの即時更新を呼びかけ。WordPress本体の更新は要らない |
| 21日 | サーバー用の基本ソフトAlmaLinux(アルマリナックス) | 直したPHPの配布を始めた |
米国の対策機関CISA(サイサ)は、「実際に悪用された弱点」の一覧にまだ載せていません(21日時点、セキュリティ会社watchTowr(ウォッチタワー)のまとめ)。
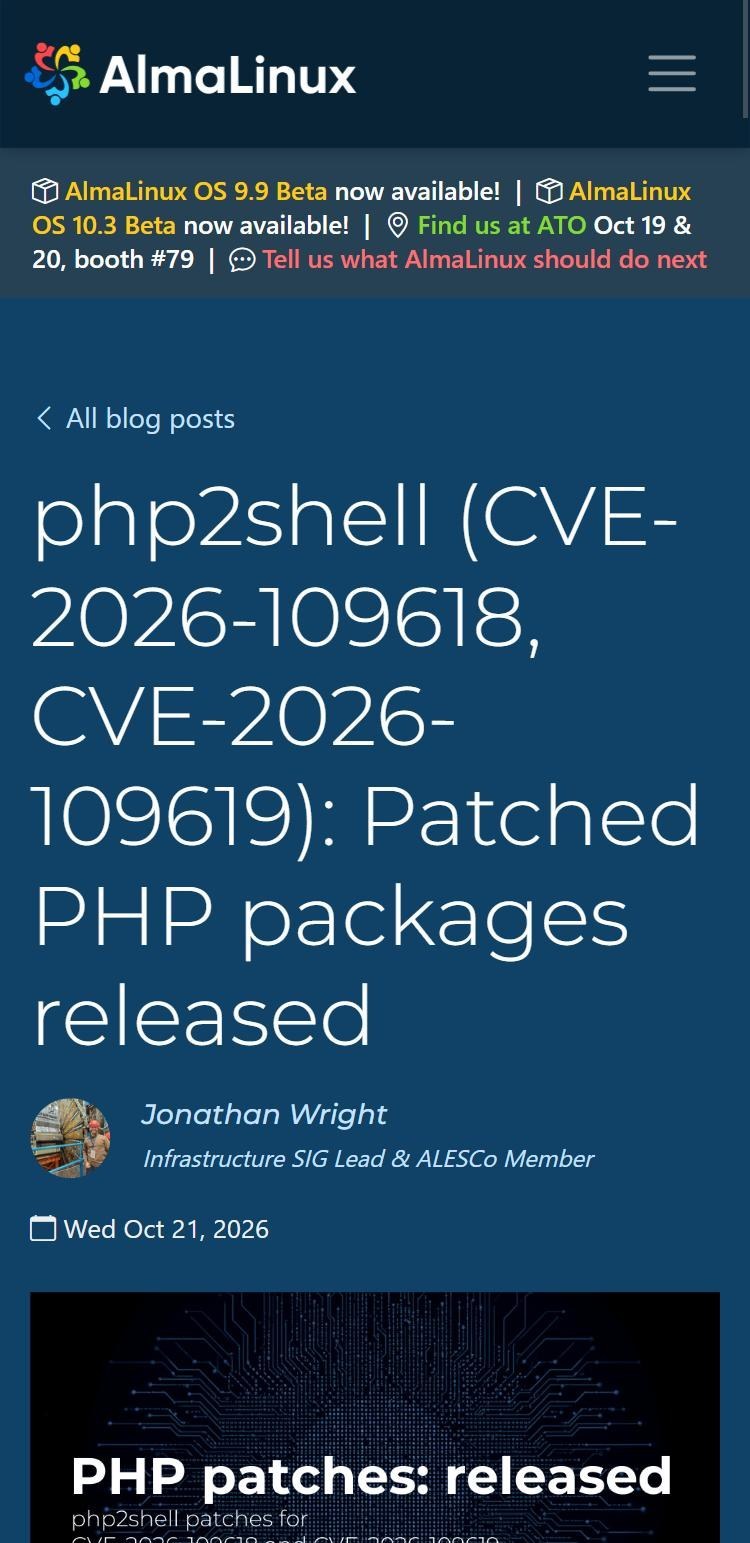
サーバー用の基本ソフトを配る団体は、PHPの開発チームから修正を前もって受け取り、自分たちの形に作り直して配っています。AlmaLinuxは21日のうちに3つの版で配布を始めました。一方で、同じ系統の大手Red Hat(レッドハット)は、その時点で一部の版にしか出せていないと、AlmaLinuxは書いています。
見つけたのはAI
今回の弱点は、AIを使った調査で見つかりました。米経済誌フォーチュンなどによると、流れは次のとおりです。
- 8月1日:米国のセキュリティ会社Calif(カリフ)が、OpenAI(オープンエーアイ)のAIを使ってPHPの中身を調べ、最初の欠陥を見つけた。この調査はOpenAIがお金を出していた
- 8月19日:Google傘下のセキュリティ会社Wiz(ウィズ)も、GoogleとOpenAIのAIを使って、別に同じ問題を見つけた
- 10月21日:PHPの開発チームが修正版を公開。見つけた会社として、Calif・OpenAI・Wizの名前を挙げた
OpenAIは今回の弱点を「近年で最も影響の大きいセキュリティ問題の一つ」と呼んでいます。PHPの開発を支える財団の技術者は米紙に、この10年で最も深刻な問題だと話し、2014年に世界中のサイトを慌てさせた「Heartbleed(ハートブリード)」になぞらえました。
財団によると、2024年の点検の段階で兆しはあったものの、そのときは実際に攻撃できる道筋までは分かりませんでした。10年以上前からあった欠陥を、AIが攻撃できる形まで突き止めた、というのがWizの説明です。同じ力は攻撃する側も使えるため、OpenAIも「攻撃のプログラム作りを助けることにもなる」と認めています。
攻撃は始まっているか
発表する会社によって、見えているものが違います。
| 発表した側 | 言っていること |
|---|---|
| Cloudflare | 技術責任者が「初期の攻撃が出始めている」と発言。入れたルールをすり抜けようと、攻撃の中身を変えてくる動きも見た |
| watchTowr | ネット上に置いたおとりのサーバーで、21日に実際の悪用を観測 |
| Huntress(ハントレス) | 当初は「悪用は見ていない」としていた |
| PHPの開発チーム | 修正版の公開時点で、本当に動く攻撃プログラムは確認していない |
| 日本のIPA | 21日の注意喚起の時点で、攻撃は確認していない |
攻撃のための試作プログラムと称するものは、すでにネットに出回っています。「確認された被害」はまだ見当たりませんが、「試し撃ち」は世界のどこかで始まっている、というのが22日朝の姿です。
どれだけのサイトが対象か
- 使われている割合:裏側の言語が分かるウェブサイトのうち、69.3%がPHP(調査会社W3Techs(ダブリュースリーテックス))
- ネットに出ているサーバー:PHPが動いているものが190万台以上、そのうち130万台以上が狙われうる、という研究者の見積もり(Tenable(テナブル)のまとめ)
- 広く数えた場合:米パロアルトネットワークスは、狙われうる環境を2,260万と見積もった(フォーチュン)
海外の見出しには「ネットの70%が危ない」というものもあります。これは「PHPを使っているサイトの割合」を言い換えたもので、7割のサイトが止まるという意味ではありません。直したサーバーは対象から外れていきます。
海外の話でしょ。日本のサイトは関係ないの?
 おかあさん
PHPは世界共通の部品だから、日本のサイトも同じよ。21日の夜にpixivやニコニコ、銀行や市役所のサイトまで止まったのは、そのためなの。自分でサイトを持っていない人も、急に別のページへ飛ばされたら何も入れずに閉じてね。
日本で何が止まり、何が戻ったか、放っておくと何が起きるかは、次の記事にまとめています。
アイキャッチ写真:ピンを刺した地球儀(イメージ。Pexels)
生活・仕事にどう効くか
- 修正版:番号の流出で、予定より1日早い21日に公開
- 各国の助言:EU・英国・日本とも「直せないなら止める」を選択肢に
- 攻撃:試みは観測され始めたが、確認された被害の発表はまだ
結局どうすればよいか
- サイトを持っている人は、PHPを修正版(8.5.12・8.4.27・8.3.36・8.2.35)にする
- すぐ直せないなら、サイトを一時的に止めるのも各国が勧める手
- 見る側は、急に別のページへ飛ばされたら何も入れずに閉じる
あわせて読む・調べる
くわしく知る(保存版の記事)
公式出典

- 技術評論社「PHP、重大な脆弱性2件を修正」(10月22日更新)(2026年10月22日発表)
- 日本経済新聞「PHPの脆弱性発覚、高市首相『ウェブサイトの一時停止も有効』」(2026年10月21日発表)
更新履歴
- 2026年10月22日 初版を公開(22日朝までの海外の発表と報道にもとづく)
※本記事は2026年10月22日時点で公表されている情報にもとづきます。数値・制度・進路などは今後変わる可能性があるため、最新の内容は各公式発表をご確認ください。
Googleで「おかあさんのおうち」の新着を優先表示する
災害・道路・住まいの新しい記事がGoogleのトップニュースに出やすくなります。ボタン1回で登録できます。
コメント