🗨️「PHP(ピーエイチピー)の弱点を放っておくと、どうなるの?」
直さずにいると、外の人にサーバーの上でプログラムを動かされ、サイトの乗っ取り、詐欺サイトへの誘導、情報の抜き取りに使われるおそれがあります。PHPの開発チームは「完全な回避策はなく、更新が唯一の安全な選択肢」としています。ただ、22日朝の時点で、公的機関が実際の攻撃を確認したという発表はまだありません。
[IT・ネット] この記事の要点
2026年10月22日 発表
- WordPress(ワードプレス)のブログやお店のサイトを開いている人
- PHPで動く社内のシステムや管理画面を持つ会社
- そうしたサイトにログインや買い物で入る人
放置で起こりうる5つのこと
「うちは小さなブログだから狙われない」は通りません。今回の弱点はPHPそのものにあるので、狙う側はサイトの大きさではなく、直していないサーバーを機械で探して回ります。
| 起こりうること | 中身 | 困る人 |
|---|---|---|
| サイトの乗っ取り | ページを書き換えられる。管理者を勝手に足される | 運営者 |
| 詐欺サイトへの誘導 | 開いた人が、偽の通販や偽のログイン画面へ飛ばされる | 見に来た人 |
| 勝手なページの大量作成 | 偽ブランド品の宣伝ページを何千本も作られ、検索結果に出される | 運営者 |
| 情報の抜き取り | 会員の情報、問い合わせの中身、データベースを持ち出される | 利用者 |
| 別の攻撃の足場 | サーバーを、迷惑メールの送信やほかのサイトへの攻撃に使われる | 運営者・他人 |
3つ目は実際によくある手口で、Googleは「日本語キーワードによるハッキング」と呼んで直し方を公開しています。ランダムな名前のフォルダの下に日本語の自動生成ページを大量に作り、偽ブランド品の店へのリンクで稼ぐものです。攻撃した側が、自分をそのサイトのSearch Console(サーチコンソール)の所有者に足してしまうこともあると書かれています。
運営者にとっていちばん痛いのは、サイトの評判が落ちることです。Googleの安全確認(セーフブラウジング)で危ないサイトと見なされると、開こうとした人に警告の画面が出ます。広告やアフィリエイトで稼いでいるサイトなら、警告が出ているあいだは訪問も収入も大きく落ちます。
乗っ取りまで行くわけ
PHPの開発チームは21日の告知で、今回の2件を「ログインしていない人が、外からプログラムを動かせてしまう弱点(リモートコード実行)」と書いています。サーバーの上で好きなプログラムを動かせるなら、ファイルの書き換えも、データベースの読み出しもできてしまいます。上の5つは、すべてここから始まります。
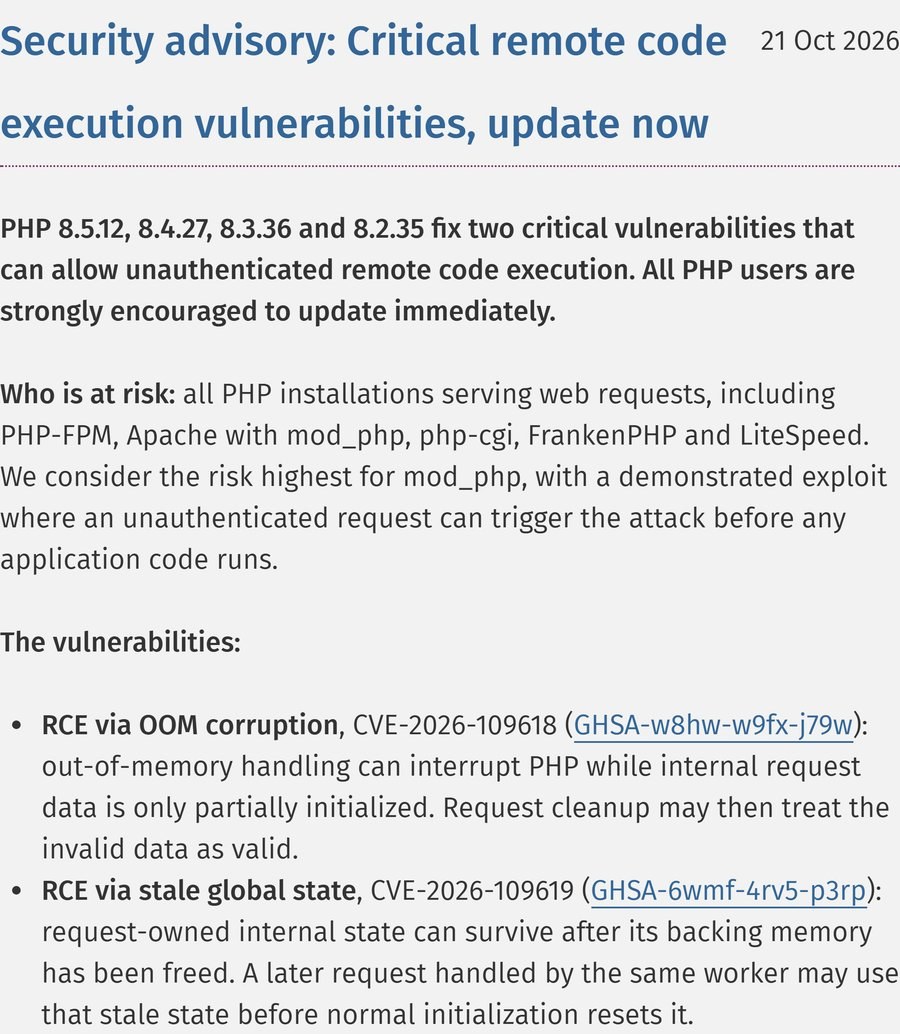
厄介なのは、ウェブサイト側の作りでは防げない点です。告知によると、対象はウェブのリクエストを受けて動くPHPのほぼすべてで、とくに「mod_php(モッドピーエイチピー)」という動かし方では、サイトのプログラムが動く前に攻撃が成り立つことが確かめられています。WordPress(ワードプレス)のセキュリティプラグインを入れていても、その手前で入られるおそれがあるということです。
PHPの開発チームは「完全な回避策はなく、更新が唯一の安全な選択肢」と書いています。エラーの表示を隠す設定も効き目はないとしています。さらに8.1より古いPHPには、開発チームからの更新が出ません。古いまま動かしているサーバーは、修正版を待っても直らないということです。
攻撃はもう来ているか
22日朝までに分かっていることを並べます。
- IPA(情報処理推進機構)は21日の注意喚起で、この弱点を使った攻撃は「確認していない」としつつ、ごく短い時間で攻撃が始まるおそれがあると書いた
- GMO(ジーエムオー)グループのセキュリティ会社は、悪用できると主張するプログラムがネットに出回り始めたと説明した(ITmedia)
- 自分のサーバーの記録を調べた技術者は、修正版が出た21日21時59分から1時間ほど、PHPを狙う探りは前の3日より少なく、目立った変化は無かったと報告した
つまり、22日朝の時点で「被害が広がっている」という確かな話はまだありません。ただ、修正版が出ると、どこを直したかを見比べて攻撃の方法を割り出せるようになります。直していないサーバーが狙われるのは、ここから先です。
自分のサイトで確かめること
- PHPのバージョン:WordPressなら管理画面の「ツール」→「サイトヘルス」→「情報」→「サーバー」で見られる。8.5.12・8.4.27・8.3.36・8.2.35より小さければ、まだ直っていない
- レンタルサーバーの人:PHPの更新はサーバー会社の仕事。契約先のお知らせを見て、書いていなければ問い合わせる。番号を変えずに修正だけ当てる会社もあるので、番号が古いときは「今回の2件の修正は入っていますか」と聞くのが確実
- 入られていないか:Googleで「site:自分のドメイン」と検索して、見覚えのないページが出ないか見る。Search Consoleの「セキュリティの問題」と、身に覚えのない所有者の追加の知らせが届いていないかも見る
サーバーのファイル置き場に覚えのないファイルが増えていたり、設定が勝手に変わっていたりしたら、入られた合図です。その場合はサーバー会社に連絡し、バックアップから戻すところまで相談します。
見る側が気をつけること
サイトを見るだけの人にも関係があります。書き換えられたサイトは、見た目はいつもどおりでも、開いた瞬間に別のページへ飛ばしたり、ログインやカードの番号を求めたりします。
いつも使っているサイトなら安心でしょ?
 おかあさん
ふだん使っているサイトほど、疑わずに入力しちゃうのよね。開いたら急に別のページへ飛んだ、いつもは出ないログイン画面が出た、というときは何も入れずに閉じてね。この騒ぎに乗って「アカウントを確認して」というメールも増えるから、リンクは押さずに、公式アプリかブックマークから開き直すのが安全よ。
21日の夜に止まったサービスと、22日朝に戻ったサービスは、それぞれ次の記事にまとめています。
アイキャッチ写真:ウェブサイトの設計図(イメージ。Pexels)
生活・仕事にどう効くか
- サイトの運営者:乗っ取り・勝手なページ作成・検索での警告で、収入が止まるおそれ
- サイトの利用者:入れた情報の抜き取り、詐欺サイトへの誘導
- 22日朝の状況:公的機関は実際の攻撃をまだ確認していない
結局どうすればよいか
- サイトを持っている人は、PHPの番号が修正版より小さくないか見る
- レンタルサーバーなら、修正を当てたかを契約先に確かめる
- 見る側は、急に飛ばされたページや見慣れないログイン画面に何も入れない
公式出典



更新履歴
- 2026年10月22日 初版を公開(22日朝までの公式発表と報道にもとづく)
※本記事は2026年10月22日時点で公表されている情報にもとづきます。数値・制度・進路などは今後変わる可能性があるため、最新の内容は各公式発表をご確認ください。
Googleで「おかあさんのおうち」の新着を優先表示する
災害・道路・住まいの新しい記事がGoogleのトップニュースに出やすくなります。ボタン1回で登録できます。
コメント