PHP(ピーエイチピー)の重大な欠陥は、PHP開発側と複数の研究チームが調査し、2026年にはAI(人工知能)を使って悪用可能な経路を実証しました。公表内容はプログラムの不備で、誰かがわざと仕込んだとする発表はありません。
ただし、問題の兆候は2024年に見つかっていました。「AIが今年、何もないところからすべて発見した」という話でもありません。発見と修正の経緯、WordPress(ワードプレス)利用者が確認する点を整理します。
2026年10月22日確認。エックスサーバーの対応状況は、同社の22日6:45更新を基準に記載しています。サービスの再開状況は公式案内で更新されます。
誰が発見した
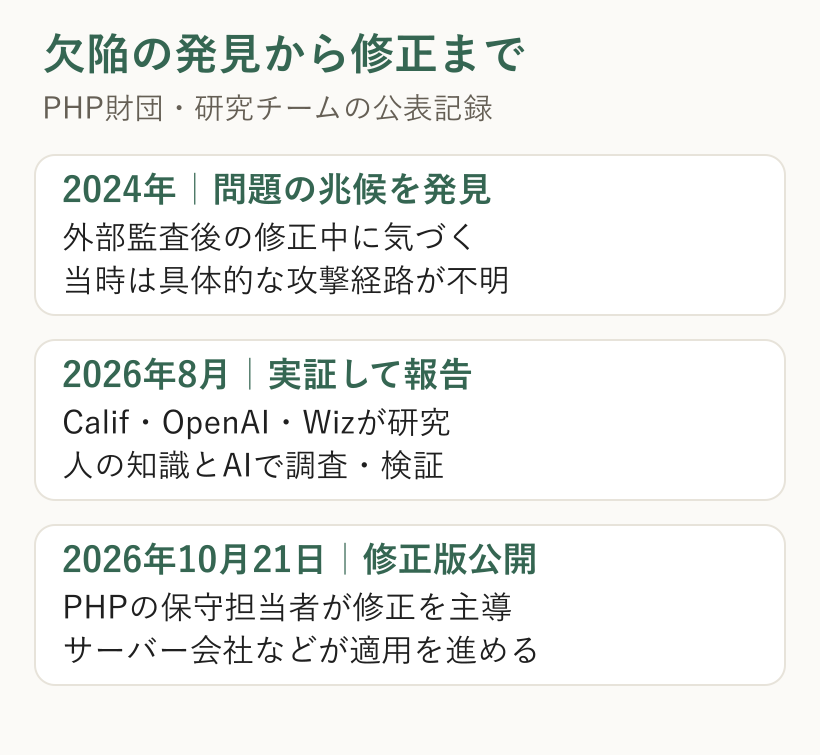
PHP財団によると、2024年にセキュリティ企業Quarkslab(クォークスラボ)が行った外部監査の指摘を直す過程で、財団が契約するPHPコア開発者が、メモリ不足時の問題の兆候を見つけました。その開発者の個人名は、今回の公表記事にはありません。
当時は具体的な攻撃経路が見つからず、互換性などとの兼ね合いで修正方針の決定が難航したと、財団は説明しています。
| 時期 | 公表されている発見・報告 |
|---|---|
| 2026年7月30日 | Calif(カリフ)がPHPの監査を開始 |
| 8月11日 | CalifのRyan Austin(ライアン・オースティン/財団表記はRyan A(ライアン・エー))が最初の問題を報告。同日、OpenAI(オープンエーアイ)も同じ根本原因を独立して報告 |
| 8月19〜24日 | Wiz(ウィズ)が独立して発見・検証。24日にPHPへ報告 |
| 10月21日 | PHPの保守担当者が修正版を公開 |
Calif、OpenAI、Wizの報告によって、外部から不正な処理を実行できる危険性が具体的になりました。発見・実証には研究チームが、修正とリリースにはPHPの保守担当者が関わっています。

AIでどう調べた
Califのライアンさんは、自社の解説で、2004年に公表されたPHPのメモリ制限に関する研究を手がかりに、AIへ調査の方向を与えたと説明しています。AIはソースコードを読み、メモリを確保する処理、エラーで中断する処理、その後片付けの順番にある不整合を調べました。
見つかった不具合の型をもとに、似た問題が別の場所にもないか調査を広げています。人が対象の歴史を知っていたことも手がかりになっており、AIに一度質問しただけで完成した研究ではありません。
OpenAIの発表では、Califは同社のAIモデルを使ったと説明されています。Wizは自社の調査基盤に加え、GoogleとOpenAIのAIモデルを研究に使ったとしています。AIは発見だけでなく、検証環境ごとの調整や修正の確認にも役立てられました。
Wizは8月19日に最初の問題を発見し、20日にDrupal(ドルーパル)、21日にWordPressの検証環境で、ログインせずに不正なコードを実行できることを確認したとしています。これは研究用の実証で、利用者のサイトが一斉に被害を受けたという意味ではありません。

ミスと攻撃の違い
今回の2件は「PHP2Shell(ピーエイチピー・ツー・シェル)」とも呼ばれています。PHP公式は、メモリ不足で処理が途中で止まったときに、不完全な内部データを正しいものとして扱う問題と、使い終わったメモリへの参照が残る問題を説明しています。
たとえるなら、片付けたはずの作業場所を、前の仕事の情報が残ったまま次の仕事に渡してしまう状態です。この不備を外部から悪用できることが、重大な脆弱性とされる理由です。
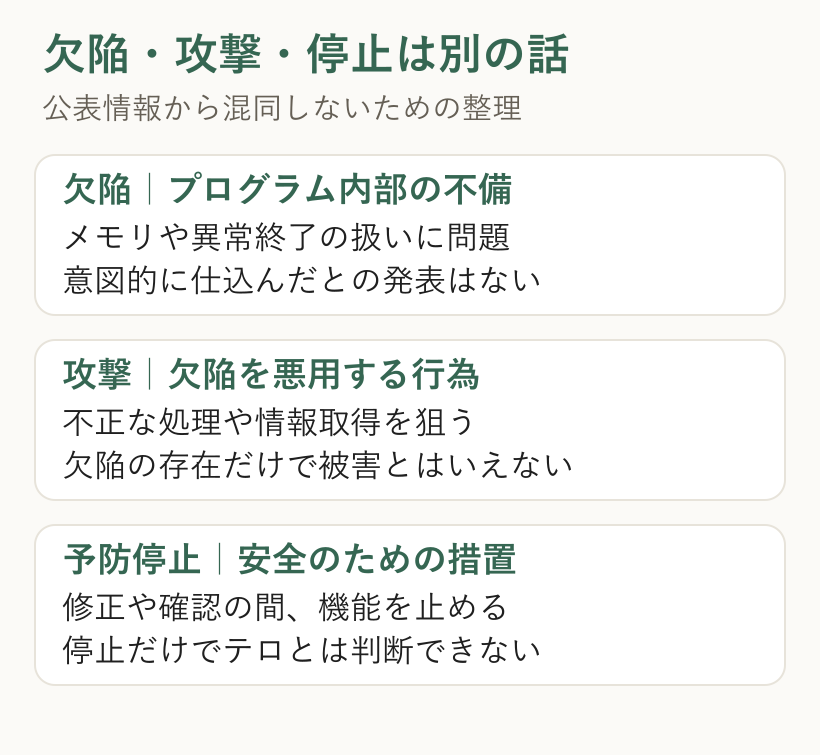
「欠陥があるから、誰かが攻撃を仕込んだ」とは限りません。公表情報ではプログラムの不備として扱われており、意図的な混入を示す発表は確認できません。また、エックスサーバーは今回の停止について、不正アクセスの発生に伴うものではないと説明しています。停止だけでサイバーテロと判断する根拠はありません。
今回の脆弱性の識別番号は、CVE-2026-109618とCVE-2026-109619です。PHP公式の修正版は8.2.35、8.3.36、8.4.27、8.5.12です。配布元が古い表示番号のまま修正を戻して適用することもあるため、番号だけで未対応と断定せず、提供元の説明と照合します。
投稿・編集はできる
エックスサーバーが10月21日16時から止めた管理画面は、契約や支払い、PHP設定などを操作するアカウント管理画面・サーバーパネルです。各サイトのWordPress管理画面とは別にあります。
公式の停止対象に、各利用者のWordPress管理画面は挙げられていません。この停止案内をもって、全サイトの投稿・編集ができなくなったとはいえません。ただし、個別サイトのログインや投稿が正常に動くことまで、一律に保証した案内でもありません。
WordPressだけを使っている人は、サーバー側の停止に気づかないことも考えられます。それでも、記事を投稿できることは、PHPの修正が済んだ証拠にはなりません。
WordPress公式は、今回の欠陥はPHP本体にあり、この問題のためのWordPress更新は必要・予定ともにないと説明しています。WordPressやプラグインを更新する作業だけでは、今回のPHP本体の修正を代わりに行ったことにはなりません。
利用者の確認と通知
エックスサーバーの22日6:45更新では、PHP 8.2〜8.5は、対象となる全サーバーへ修正パッチの適用が完了。旧バージョンは、一部から順次適用中です。利用者が欠陥に気づいていなくても、同社によるサーバー側の対策は進みます。
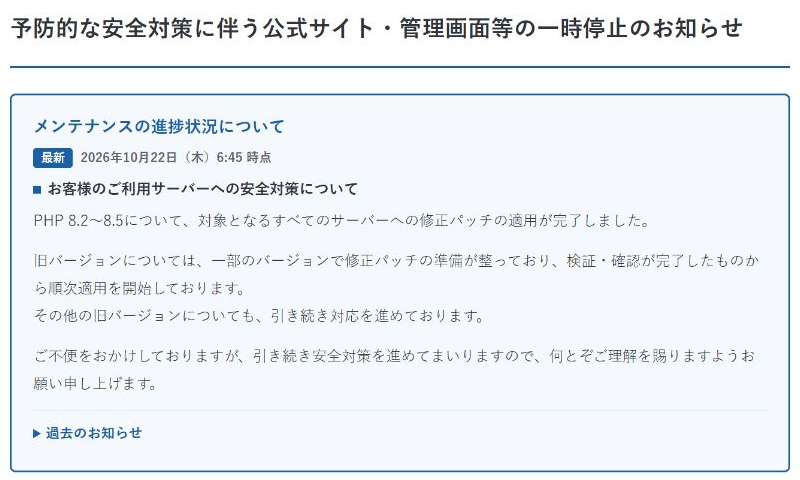
一方、同社は利用状況によって、管理画面再開後に利用者へ追加対策をお願いする場合があるとも記しています。「全員が自分で修正しないと危険」とも、「全員が何もしなくてよい」とも一括りにはできません。
| 確認する人・項目 | 確認する内容 |
|---|---|
| レンタルサーバー利用者 | 契約先の今回の対応完了範囲と、自分の環境への追加案内 |
| PHPのバージョン | WordPressの「ツール」→「サイトヘルス」→「情報」→「サーバー」。契約先の修正適用案内とあわせて確認 |
| 自分で管理するサーバー | 保守担当者が修正適用を行う。レンタルサーバーの自動対応と同じ扱いにしない |
通知メールについては、今回確認したエックスサーバーの公式案内に、契約者全員へ一斉メールを送信済みという記載はありません。明記されている告知先は公式ページと公式X(エックス)です。メールが届いたとも、送っていないとも、この公開情報だけでは断定できません。
サイトが動いていれば気づきにくい問題です。自分のサイトで使うPHPと、契約先がどこまで修正したかを組み合わせて確認することが、今回の対応の判断になります。
参考:PHP公式の更新案内。発見・報告の経緯はPHP財団、Calif、Wiz、OpenAIの公表記録を照合。本文中のたとえと図解は、各原文をもとに当サイトが作成しました。
アイキャッチ写真:Pexelsのコード画面素材を加工(イメージ)。今回の攻撃や欠陥の実画面ではありません。
Googleで「おかあさんのおうち」の新着を優先表示する
災害・道路・住まいの新しい記事がGoogleのトップニュースに出やすくなります。ボタン1回で登録できます。
コメント