Eストアー(イーストアー)は2026年10月16日、「ショップサーブ」への不正アクセスによる情報漏えいの最終報を公表しました。対象者は約2,335万6,000人、対象店舗は7,858店。人数は重複を完全には除けない概数です。利用した店舗が分からない場合も、Eストアーの公式窓口で確認できます。
対象者と店舗の数
ショップサーブは、ネット通販サイトの構築や運営を支援するサービスです。漏えい対象には購入者・会員、店舗運営者、アフィリエイト登録者が含まれます。
| 項目 | 10月16日の最終報 |
|---|---|
| 漏えい対象者数 | 約23,356,000人 |
| カード情報の一部を含む人 | 約2,096,900人(全体の内数) |
| 対象店舗 | 7,858店(過去の利用店も含む) |
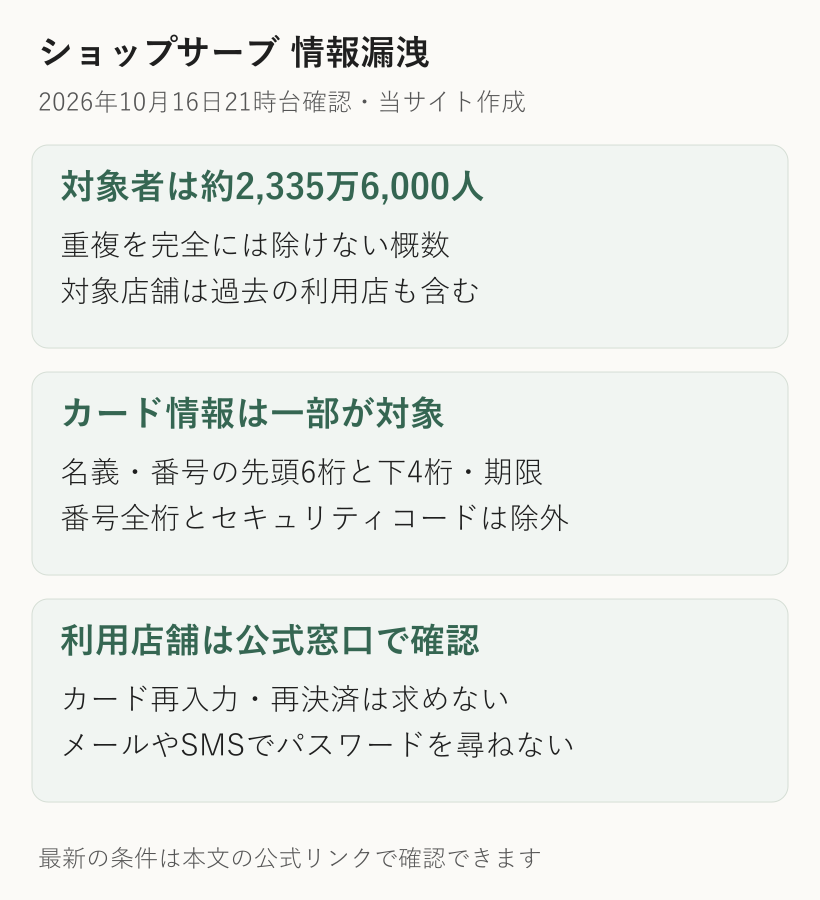
Eストアーは情報を突き合わせて同じ人をまとめていますが、基準に満たない重複までは取り除けないため、人数は概数としています。カード一部を含む約209万6,900人は全体の内数で、足し合わせる数字ではありません。
カード情報は一部が対象
購入者情報には氏名・住所・電話番号・メールアドレスなどが含まれます。会員情報では、会員ID(アイディー)と暗号化されたパスワードが対象です。人や店舗によって、すべての項目が含まれるとは限りません。
カード情報の一部として、名義、番号の先頭6桁・下4桁、有効期限が含まれます。一方、番号全桁とセキュリティコードは同社が保持しておらず、対象外です。
利用した店が分からないとき
対象者・店舗などへの個別連絡は完了したとしています。ただし、連絡先が分からない人については、今回の公表と窓口設置を通知の代わりとしています。通知が来ていないことだけでは、対象外とは判断できません。
利用した店舗名を確かめたい場合も、Eストアーの公式窓口で対応するとの案内です。購入者・会員・アフィリエイト登録者向けのフォーム、または support@estore.co.jp から確認できます。
同社は本件についてカード情報の再入力・再決済を求めず、メールやショートメッセージ(SMS)でパスワードを尋ねることもないとしています。届いたリンクから入力する前に、公式最終報の窓口と照合してください。
パスワードと過去の案内
8月2日の第2報では、会員パスワードの速やかな変更と、同じ・似た認証情報を他サービスで使っている場合の変更を呼びかけていました。10月16日の最終報では、暗号化された会員パスワードの特定可能性は低いと説明し、認証情報のリセットなども実施済みとしています。
店舗の管理画面やアフィリエイト登録者の認証情報も対象に含まれます。一方、第2報にあった店舗メールシステム・ファイル転送の認証情報、振込先口座情報は、最終報で対象外と確認されています。すべてを同じ種類のパスワードとして扱わないことが必要です。
攻撃期間と今回の発表は別
不正アクセスと外部送信の期間は5月21日〜8月1日です。10月16日は調査を終えた最終報の公表日で、その日に新たな攻撃が起きたという発表ではありません。
また、この攻撃期間と、対象者が通販で買い物をした期間は同じではありません。5月から8月に購入した人だけが対象、と絞り込むこともできません。公表時点では具体的な二次被害の報告は確認されていないとしています。
上はANN(エーエヌエヌ)公式の報道動画です。動画タイトルは「件」と表記していますが、この記事の人数と項目はEストアーの最終報を基準にしています。
アイキャッチはノートパソコンを操作する手元の参考写真で、Eストアーの設備や被害者を写したものではありません。写真:Arina Krasnikova/Pexels。Pexels Licenseに基づき加工・掲載しています。
公式出典
更新履歴
- 2026年10月16日21時台 当日の公式発表と確認時点を照合して初版作成
※本記事は2026年10月16日時点で公表されている情報にもとづきます。数値・制度・進路などは今後変わる可能性があるため、最新の内容は各公式発表をご確認ください。
Googleで「おかあさんのおうち」の新着を優先表示する
災害・道路・住まいの新しい記事がGoogleのトップニュースに出やすくなります。ボタン1回で登録できます。
コメント