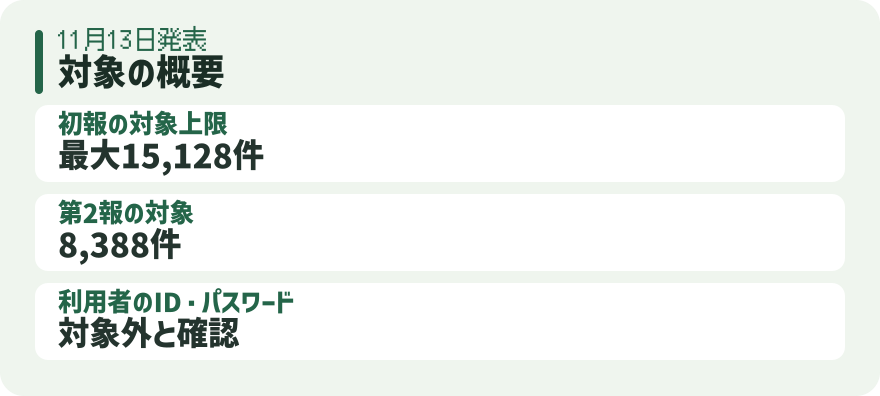
日本ネットワークセキュリティ協会は11月13日の第2報で、理解度チェックサービスで漏えいした可能性のある情報の対象を8,388件と公表しました。初報に含めていた利用者のIDとパスワードは、調査の結果、対象外と確認しています。
対象が変わった理由
日本ネットワークセキュリティ協会(JNSA、ジェイエヌエスエー)は、11月6日の初報の後、外部の専門事業者と影響範囲を調べました。今回の8,388件は、漏えいした可能性のある情報の対象を照合した結果です。15,128件と8,388件を足す必要はありません。
初報でIDやパスワードを見た担当者は、続報も確認してください。同協会が対象外としたのは、利用者のIDとパスワードです。一方で、管理者の氏名、会社名、メールアドレスや、組織の所在地、従業員数、業種などは対象に残っています。
- 初報の対象上限:最大15,128件
- 第2報の対象:8,388件
- 利用者のID・パスワード:対象外と確認
社内の管理者が見る項目
社員個人がチェックを受けた記憶と、組織の管理者が登録した情報は分けます。管理担当が交代している会社では、過去の案内がどのメールアドレスに届いていたか確認し、必要に応じて現担当に引き継ぐと照合しやすくなります。
写真・アイキャッチの出典
Pexelsの原写真(Pexelsライセンス)。縮小とトリミング、表紙へ見出しを合成。
パスワード変更メールの見分け
協会は、電子メールに載せたリンク先でIDやパスワードの入力・変更を求めないとしています。管理メールが対象に含まれるため、研修やテストの再開を装う案内の添付やリンクを開く前に、協会サイトから公表資料を直接開いてください。
個別連絡とサービス再開
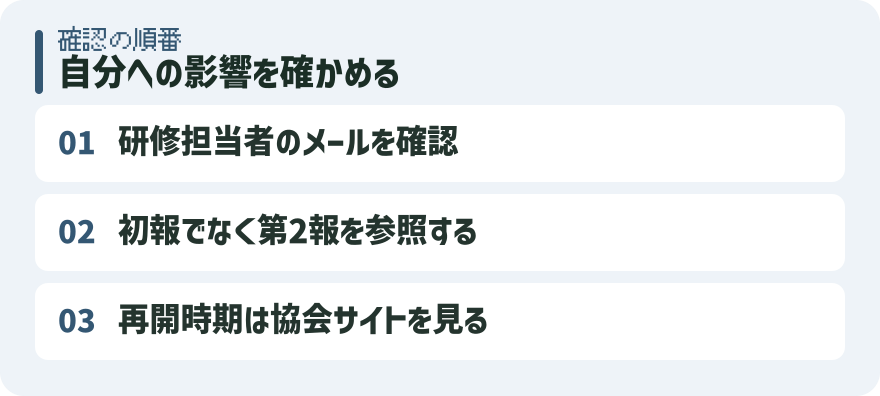
対象となる利用者への連絡は順次行う方針で、第2報時点ではサービス再開日は未定です。研修日程が近づいて困ったときは、対象者への連絡を受け取ったかと、テスト自体が再開したかを分けて確認してください。
出典と関連情報
2026年11月16日確認。対象や対応は、発表元の続報で変わることがあります。
Googleで「おかあさんのおうち」の新着を優先表示する
災害・道路・住まいの新しい記事がGoogleのトップニュースに出やすくなります。ボタン1回で登録できます。

コメント