通販の山善ビズコムは11月13日、カートシステムへの不正アクセスで、一部の登録情報が外部に漏えいしたと公表しました。対象には会員だけでなく、ゲスト購入者2人のメールアドレスも含まれます。
会員とゲストで違う項目
会員については、氏名や住所、電話番号、メールアドレスに加え、ログインID(識別番号)や暗号化されたパスワードなどが、対象の区分に応じて公表されています。記載項目は一律ではありません。ゲスト購入者で公表されたのはメールアドレスです。
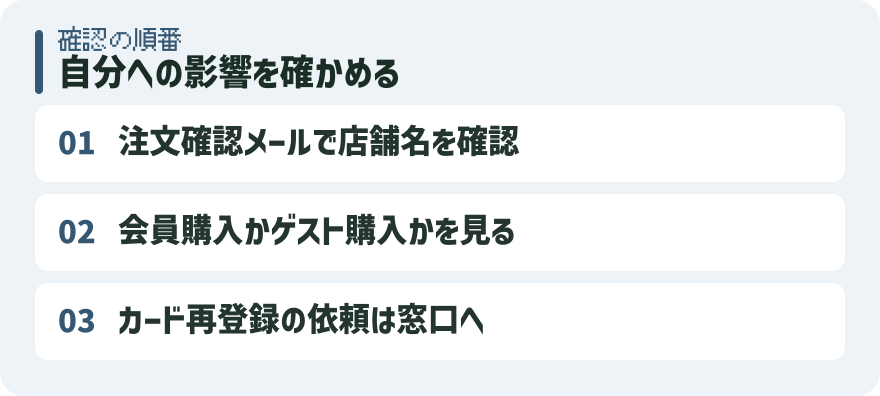
過去に山善の商品を買ったことがあり心配な人は、まず注文確認メールの店名を確認してください。家電量販店や別の通販モールで購入した場合と、山善ビズコムのカートで直接購入した場合では、注文先が違います。
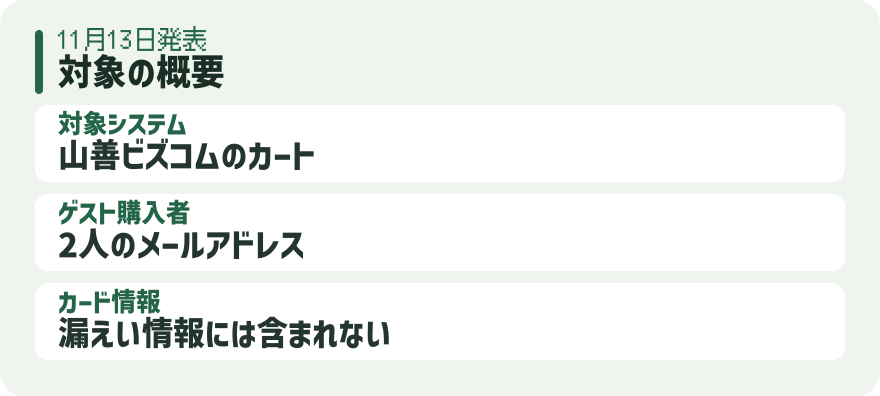
- 対象システム:山善ビズコムのカート
- ゲスト購入者:2人のメールアドレス
- カード情報:漏えい情報には含まれない
通知とパスワードの変更
同社は対象者に個別連絡し、必要に応じてパスワード変更などを依頼しています。11月13日の発表時点では、連絡が届いていない利用者について漏えいは確認されていないとしています。
パスワードはそのまま読み取れる形ではなかったとしています。他のサービスで同じパスワードを使っている場合は、自分で公式画面を開き、サービスごとに異なるものに変更しておくと被害を抑えやすくなります。
写真・アイキャッチの出典
Pexelsの原写真(Pexelsライセンス)。縮小とトリミング、表紙へ見出しを合成。
カードを再登録と言われたら
今回の発表ではクレジットカード情報は含まれていません。カードの再登録や本人確認を要求する予期しない連絡が届いたら、届いたリンクを開かず、公式ショップのサポート窓口で本当に必要な手続きか確認します。
公式サイトの運営は再開
不正アクセスが確認されたのは11月11日です。会社はカートの問題を修正し、再発防止の措置を取ったうえで運営を再開したとしています。再開の告知と、過去の購入記録が対象だったかを分けて確認してください。
出典と関連情報
2026年11月16日確認。対象や対応は、発表元の続報で変わることがあります。
Googleで「おかあさんのおうち」の新着を優先表示する
災害・道路・住まいの新しい記事がGoogleのトップニュースに出やすくなります。ボタン1回で登録できます。

コメント