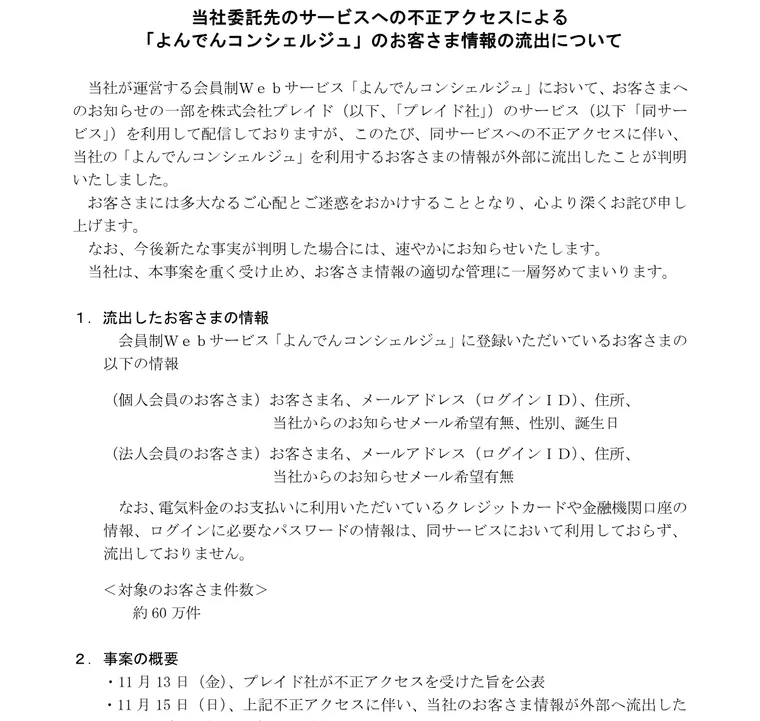
四国電力は11月16日、会員制のWeb(ウェブ)サービス「よんでんコンシェルジュ」に登録している人の情報、約60万件が外部に流出したと発表しました。漏れたのは名前、メールアドレス(ログインID)、住所、性別、誕生日などです。電気代の支払いに使うクレジットカードや銀行口座、ログインのパスワードは流出していません。
目次
漏れた項目と漏れていない項目
| 会員 | 流出した情報 |
|---|---|
| 個人会員 | 名前、メールアドレス(ログインID)、住所、お知らせメールの希望の有無、性別、誕生日 |
| 法人会員 | 名前、メールアドレス(ログインID)、住所、お知らせメールの希望の有無 |
| 流出していない | 電気代の支払いに使うクレジットカード・金融機関の口座、ログインのパスワード |
「パスワードもカードも無事なら、何もしなくていい」と思いがちですが、そうとは限りません。名前と住所とメールアドレスがそろって漏れているからです。
対象は約60万件です。愛媛新聞によると、このうち個人が約58万件、法人が約2万件で、愛媛県の分は約20万件にのぼります。
?
読者パスワードが漏れていないなら、何もしなくて大丈夫なのよね?
 おかあさん
そこが落とし穴なの。名前と住所とメールアドレスがそろって漏れたから、「四国電力です」と名乗る偽のメールが本物らしく見えてしまうのよ。メールのリンクは押さないで、いつものブックマークから入るのがいちばん安全ね。
なぜ漏れたのか
四国電力は、会員へのお知らせの一部を、東京の株式会社プレイドのサービスを使って配信していました。そのサービスが不正アクセスを受けました。
- 11月13日(金):プレイドが不正アクセスを受けたと公表
- 11月15日(日):四国電力の会員の情報も外部に流れたと、プレイドから報告
- 11月16日(月):四国電力が発表
プレイドはこのサービスを止めていて、四国電力からのデータの受け渡しも止めています。愛媛新聞は、LINEでの電気料金のお知らせなど一部の機能が止まっていると伝えています。四国電力は、今のところ情報が悪用された被害は確認していないとしています。
頼んだ先の会社で漏れても、知らせる責任は頼んだ側の会社にあります。仕組みは委託先で情報が漏れたときの記事にまとめました。
\この記事は2ページ構成/

コメント