NGINX(エンジンエックス)は11月18日、脆弱性を修正したメインライン版1.31.9と安定版1.30.7を公開しました。影響はバージョンと使用機能ごとに異なり、公式一覧での照合が必要です。
修正版は1.31.9と1.30.7
| 系統 | 11月18日の公式リリース |
|---|---|
| メインライン版 | 1.31.9 |
| 安定版 | 1.30.7 |
NGINX(エンジンエックス)は、ウェブサイトへのアクセスを処理するサーバーソフトです。公式は11月18日付で、複数の脆弱性を修正した両バージョンを公開しました。19日に日本語のニュースや公開トレンドで話題になりましたが、修正版の公表日とは分けて見られます。
対象になるかは、導入したバージョンと使っている機能によって変わります。NGINXを使っているという理由だけで、サイトの情報が漏れたと判断する発表ではありません。
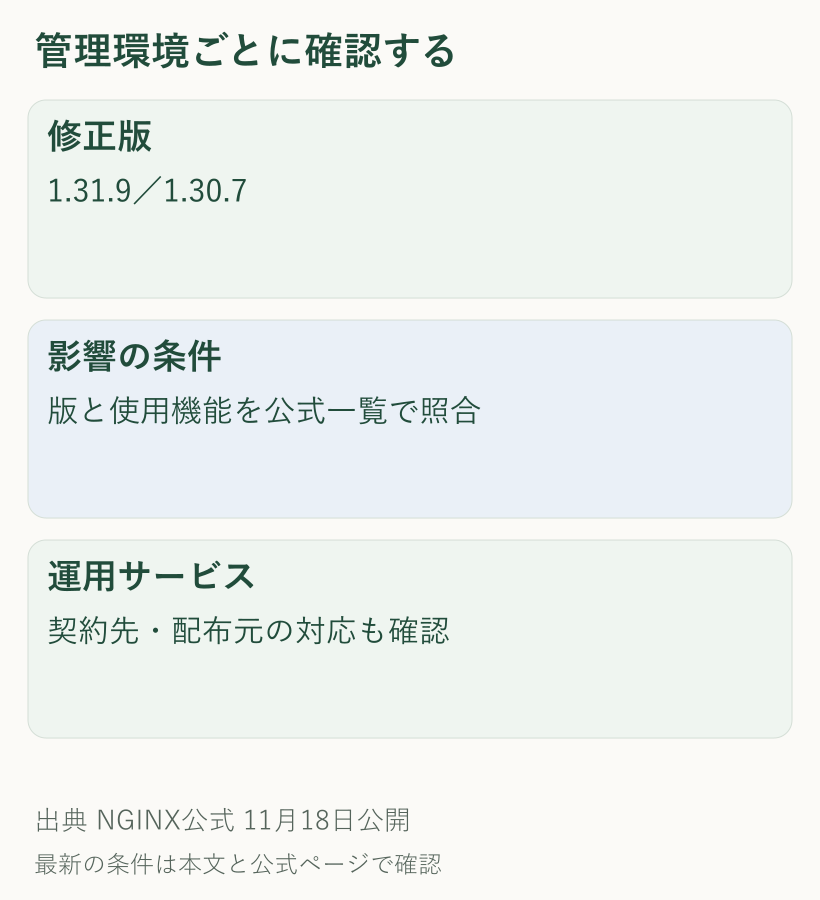
重要度majorの対象を確認
公式一覧で重要度が「major(高)」とされている今回の主な項目は次のとおりです。表の範囲は公式掲載をそのまま示しています。
| 機能・問題 | 識別番号と対象範囲 |
|---|---|
| HTTP(エイチティーティーピー)/2の通信量制御でメモリ破損 | CVE-2026-123007/1.9.5〜1.31.8 |
| TLS(ティーエルエス)1.3でリクエスト本文を読む際の無限ループ | CVE-2026-118899/1.13.0〜1.31.8 |
| メール中継機能で解放済みメモリを使用 | CVE-2026-113425/0.5.33〜1.31.8 |
HTTP/2は通信方式、TLS(ティーエルエス)は通信を暗号化する仕組みです。CVE(シーブイイー)は脆弱性を区別する識別番号で、番号が違えば別の問題です。上の項目はいずれも、公式一覧で1.31.9以降と1.30.7以降が影響を受けない版として示されています。
公式一覧には、このほか名前解決、HTTP/3、設定の組み合わせなどに関係する項目もあります。表は全項目の一覧ではないため、運用中の機能は公式の脆弱性情報で照合できます。
利用中の配布元でも確認
PROXY(プロキシ)プロトコルのバージョン2に関係するCVE-2026-120993は、対象が1.31.4〜1.31.8、影響を受けない版が1.31.9以降とされています。安定版を含めた全系統に同じ問題があるとは書かれていません。
管理者は、使用中の系統・機能と公式一覧を突き合わせて修正状況を確認できます。レンタルサーバーや管理サービスを使っていて更新方法が分からず困った場合は、契約先の障害・メンテナンス案内で対応を確認する方法があります。配布元が修正を取り込んでいるかは、今回取得した公式一覧だけでは個別に判定できません。
今回のリリース情報には、国内の被害件数や個別サイトでの悪用状況は示されていません。修正版の公開、運用環境への適用、被害が起きたかどうかは別の確認事項です。
公式出典
2026年11月18日 公表/11月19日 確認
更新履歴
- 2026年11月19日 18日公開の修正版と公式の対象範囲を照合。
※本記事は2026年11月19日時点で公表されている情報にもとづきます。数値・制度・進路などは今後変わる可能性があるため、最新の内容は各公式発表をご確認ください。
Googleで「おかあさんのおうち」の新着を優先表示する
災害・道路・住まいの新しい記事がGoogleのトップニュースに出やすくなります。ボタン1回で登録できます。
コメント